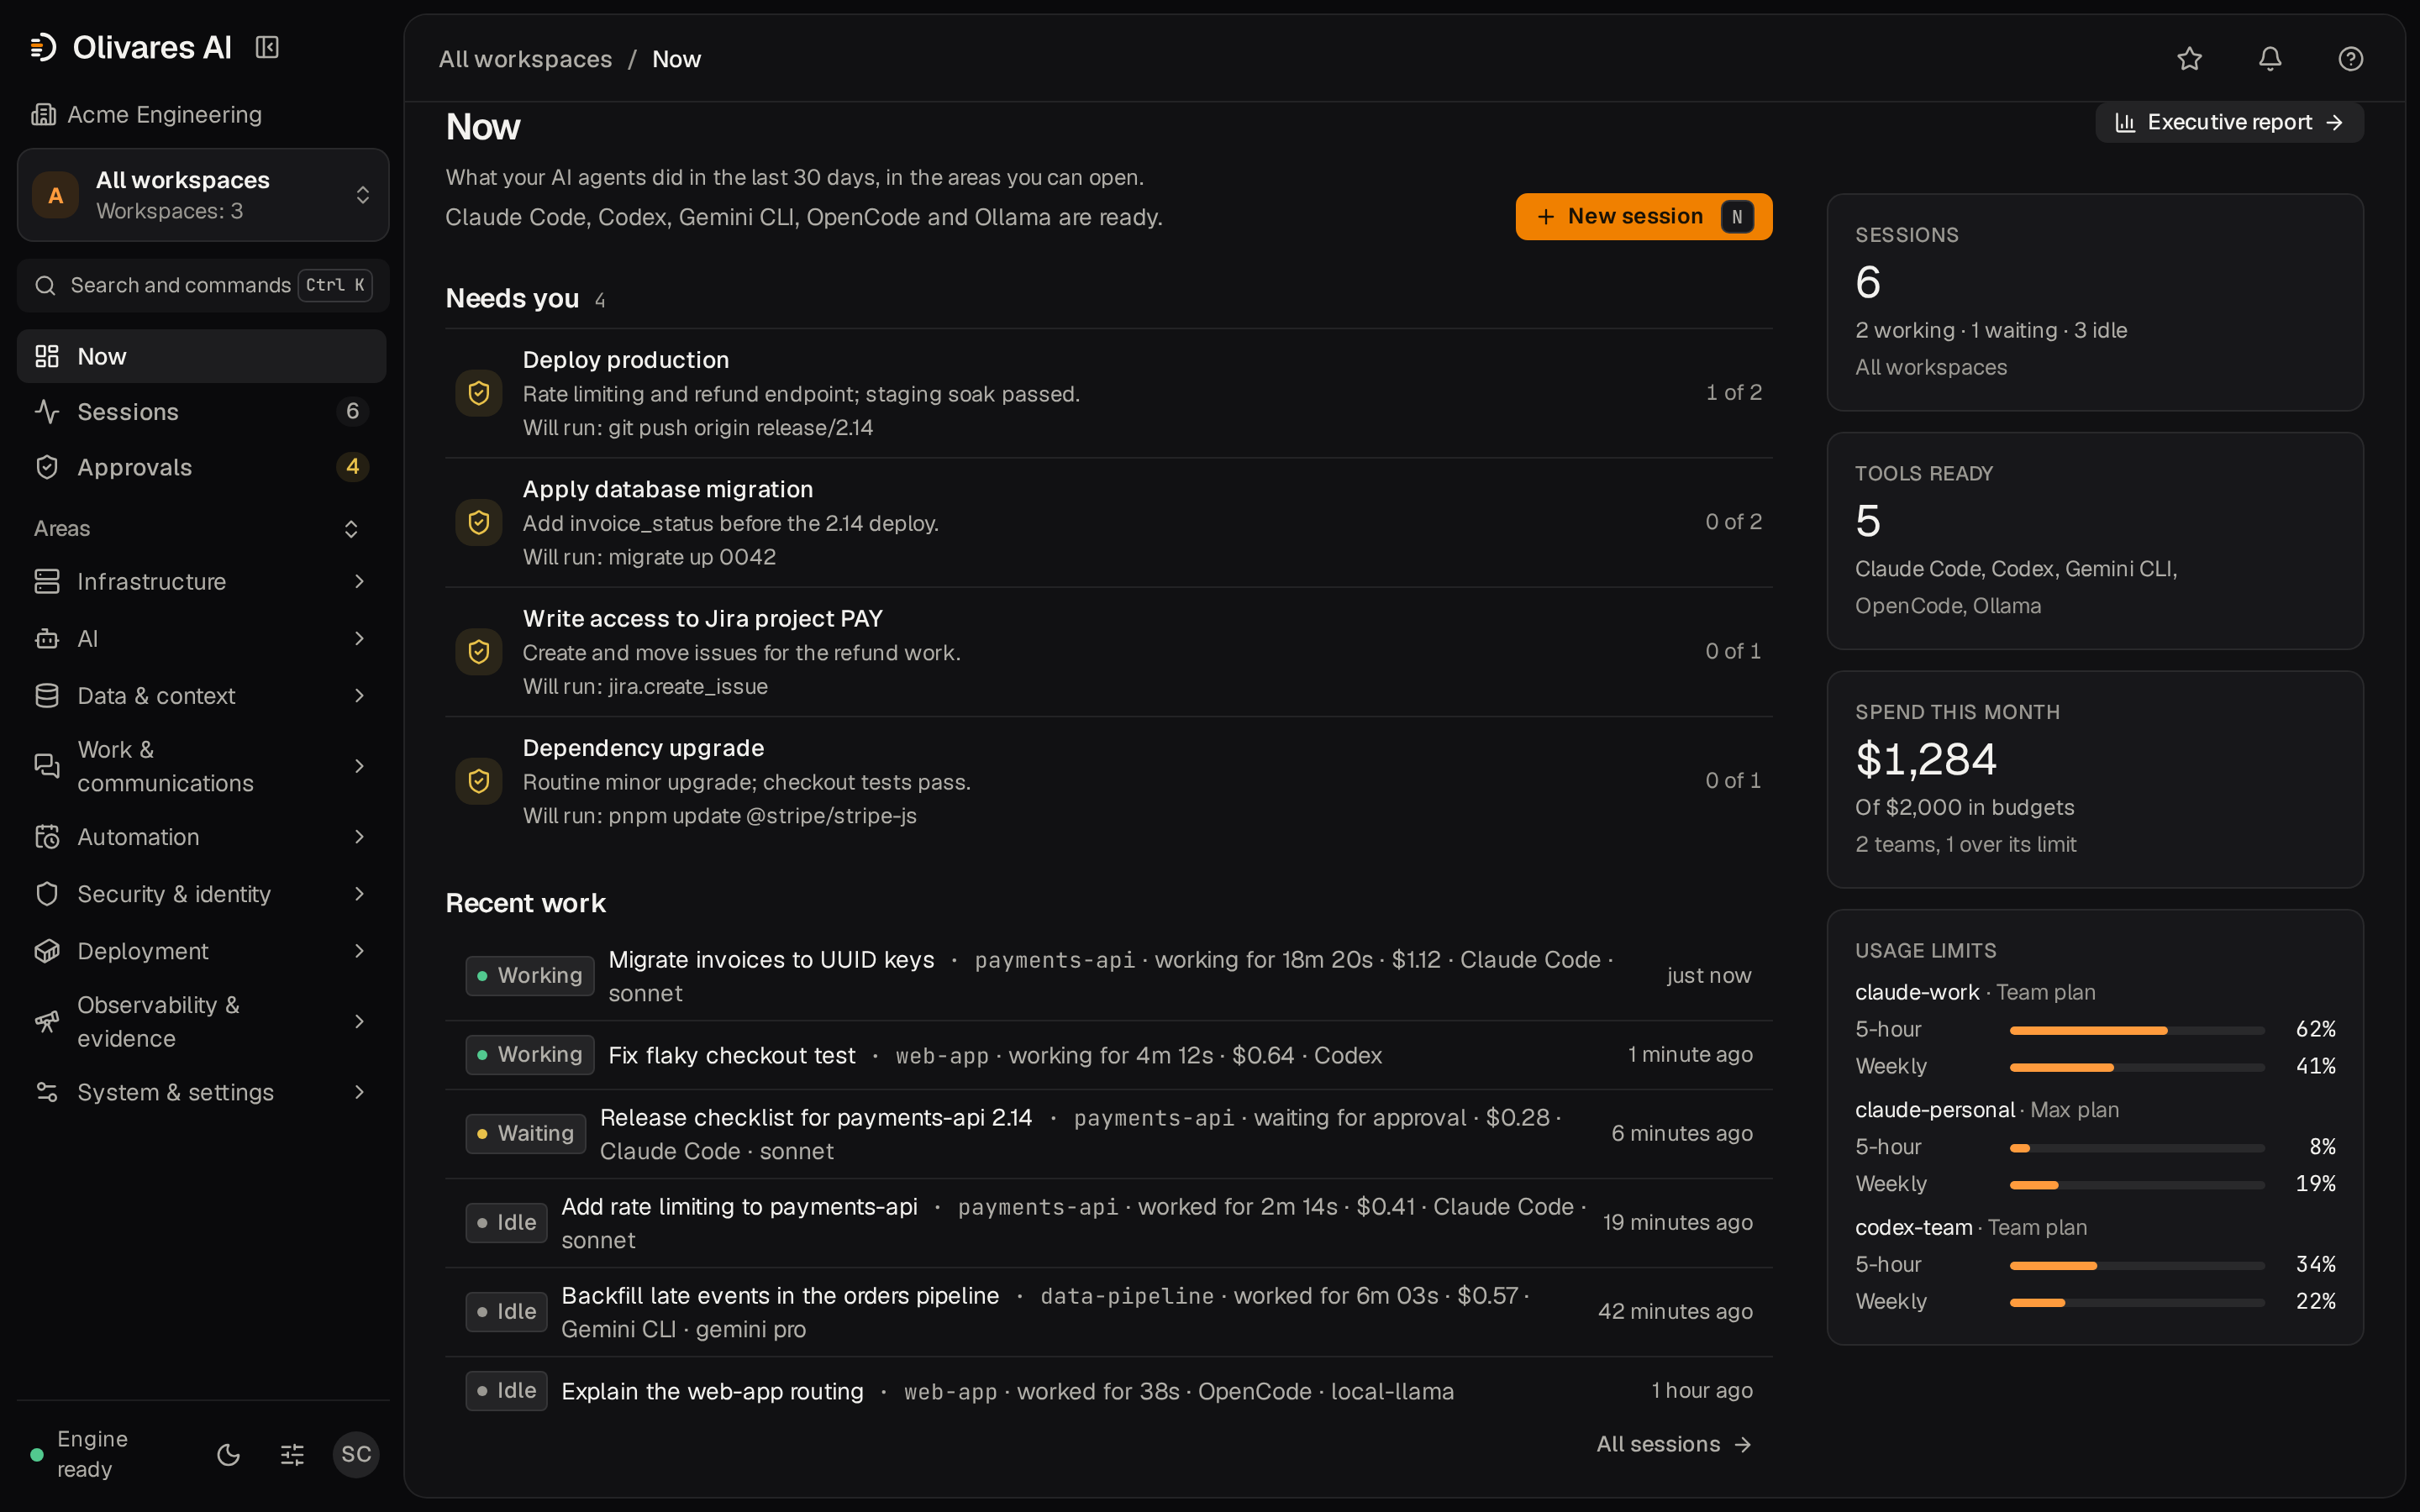
Claude Code, Codex und Grok auf dem eigenen Server ausführen, direkt im Browser
Starten, verfolgen, genehmigen und beenden Sie Sitzungen von Claude Code, Codex und Grok auf Ihrem eigenen Server, per Web-Konsole oder CLI, mit Ihren Konten.
Technische Notizen zum Betreiben, Verwalten und Prüfen von KI-Tools auf Infrastruktur, die Sie selbst betreiben.
Starten, verfolgen, genehmigen und beenden Sie Sitzungen von Claude Code, Codex und Grok auf Ihrem eigenen Server, per Web-Konsole oder CLI, mit Ihren Konten.
Wie ein PEP jedes Claude Code-Hook-Ereignis in Gating, Kontext oder Beobachtung klassifiziert.
Statische API-Schlüssel laufen nie ab, teilen die Identität und spiegeln die Föderation stillschweigend wider.
Die MCP-Spezifikation schreibt einen OAuth 2.1-Flow für geschützte Server vor.
Die Abweichung zwischen dem, was ein KI-Agent tun darf, und dem, was er tut, wird zu einem strukturierten, klassifizierten Befund mit Konfidenzniveaus.
Das Apps-Gateway von Anthropic übernimmt die OIDC-Authentifizierung für Claude. Ihre Infrastruktur umfasst mehr als Claude.
Wie ein Hash-verkettetes Ledger mit ereignisbezogenen Ed25519-Signaturen und OSCAL-Export Prüfungsnachweise liefert.
Ein KI-Agent hält Credentials, darf bestimmte Aktionen ausführen und wird bei anderen beobachtet.
So bauen Sie einen auditfähigen Trail für Claude Code und MCP-Server, ohne Ihren Perimeter zu verlassen: Identität pro Agent, ein hash-verkettetes Ledger.
KI-Agenten sammeln schneller Zugriff an, als er geprüft wird. So erkennen Sie Least-Privilege-Drift durch den Abgleich von erlaubt und beobachtet.
Warum das Self-Hosting einer KI-Plattform die stärkste Datenresidenz-Position unter der DSGVO ist: Das Governance-Werkzeug erhält Ihre Daten nie.
Zwei Wege, Ihre KI-Agenten zu sehen: ein Inline-Proxy mit großem Blast Radius oder Passive Discovery aus Logs, OpenTelemetry und einem eBPF-Backstop.