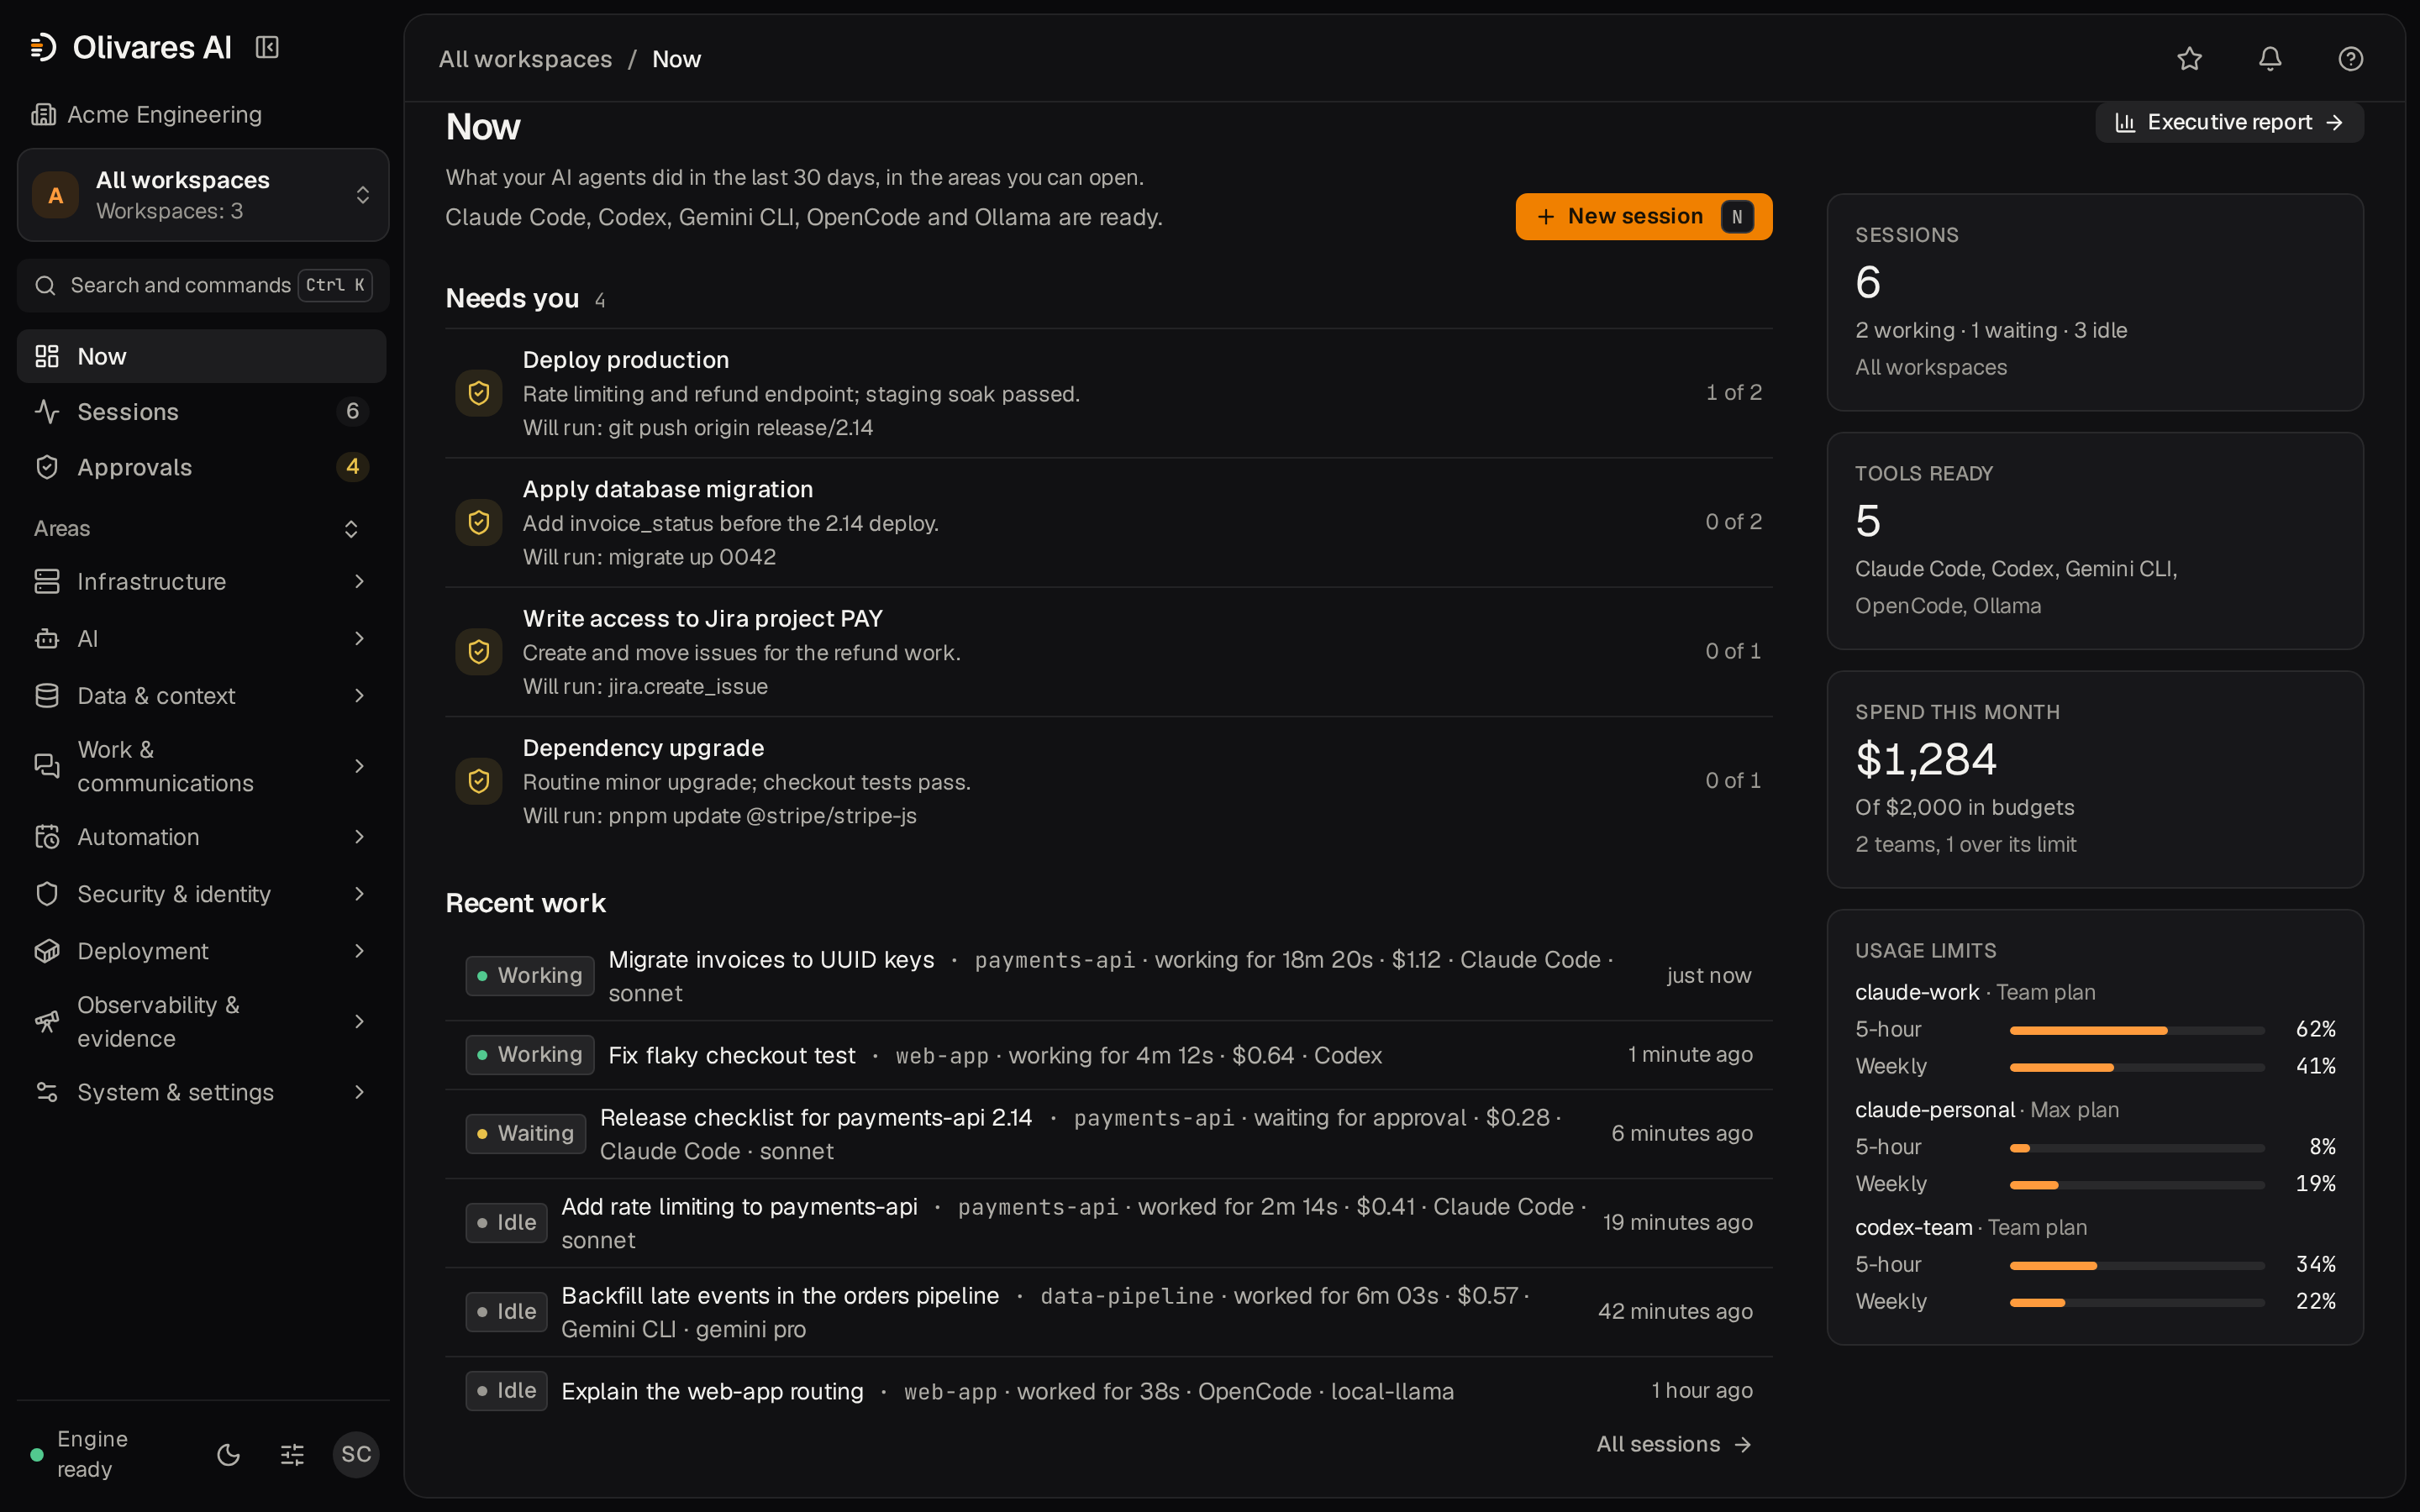
Claude Code, Codex і Grok на вашому сервері: керування з браузера
Запускайте, відстежуйте, підтверджуйте й зупиняйте сесії Claude Code, Codex і Grok на своєму сервері через вебконсоль або CLI, з вашими обліковими записами.
Машинний переклад. Авторитетним джерелом є англійська версія; перевірка носієм мови ще не виконана.
Технічні нотатки про те, як запускати, адмініструвати й аудитувати ШІ-інструменти на вашій інфраструктурі.
Запускайте, відстежуйте, підтверджуйте й зупиняйте сесії Claude Code, Codex і Grok на своєму сервері через вебконсоль або CLI, з вашими обліковими записами.
Як леджер із хеш-ланцюгом із підписами Ed25519 для кожної події та експортом OSCAL створює аудиторські докази.
Статичні API-ключі ніколи не закінчуються, спільно використовують ідентичність та непомітно відтворюють федерацію.
Як PEP класифікує кожну подію хуку Claude Code як gating, context або observe.
Специфікація MCP вимагає потоку OAuth 2.1 для захищених серверів.
Дрейф між тим, що агент ШІ має право робити, і тим, що спостерігається його виконанням, стає структурованим, класифікованим висновком з рівнями впевненості.
Шлюз додатків Anthropic обробляє автентифікацію OIDC для Claude. Ваша інфраструктура — це більше, ніж Claude.
AI-агент тримає облікові дані, має дозвіл на одні дії, а спостерігається за виконанням інших.
Як побудувати журнал аудиту рівня аудитора для Claude Code та MCP-серверів, не виходячи за межі вашого периметра: ідентичність для кожного агента.
AI-агенти накопичують доступ швидше, ніж його хтось переглядає.
Чому self-hosting AI-платформи — це найсильніша позиція щодо резидентності даних згідно з GDPR: інструмент керування ніколи не отримує ваші дані.
Два способи бачити свої AI-агенти: вбудований проксі з великим радіусом ураження або пасивне виявлення з журналів, OpenTelemetry та підстраховки на eBPF.