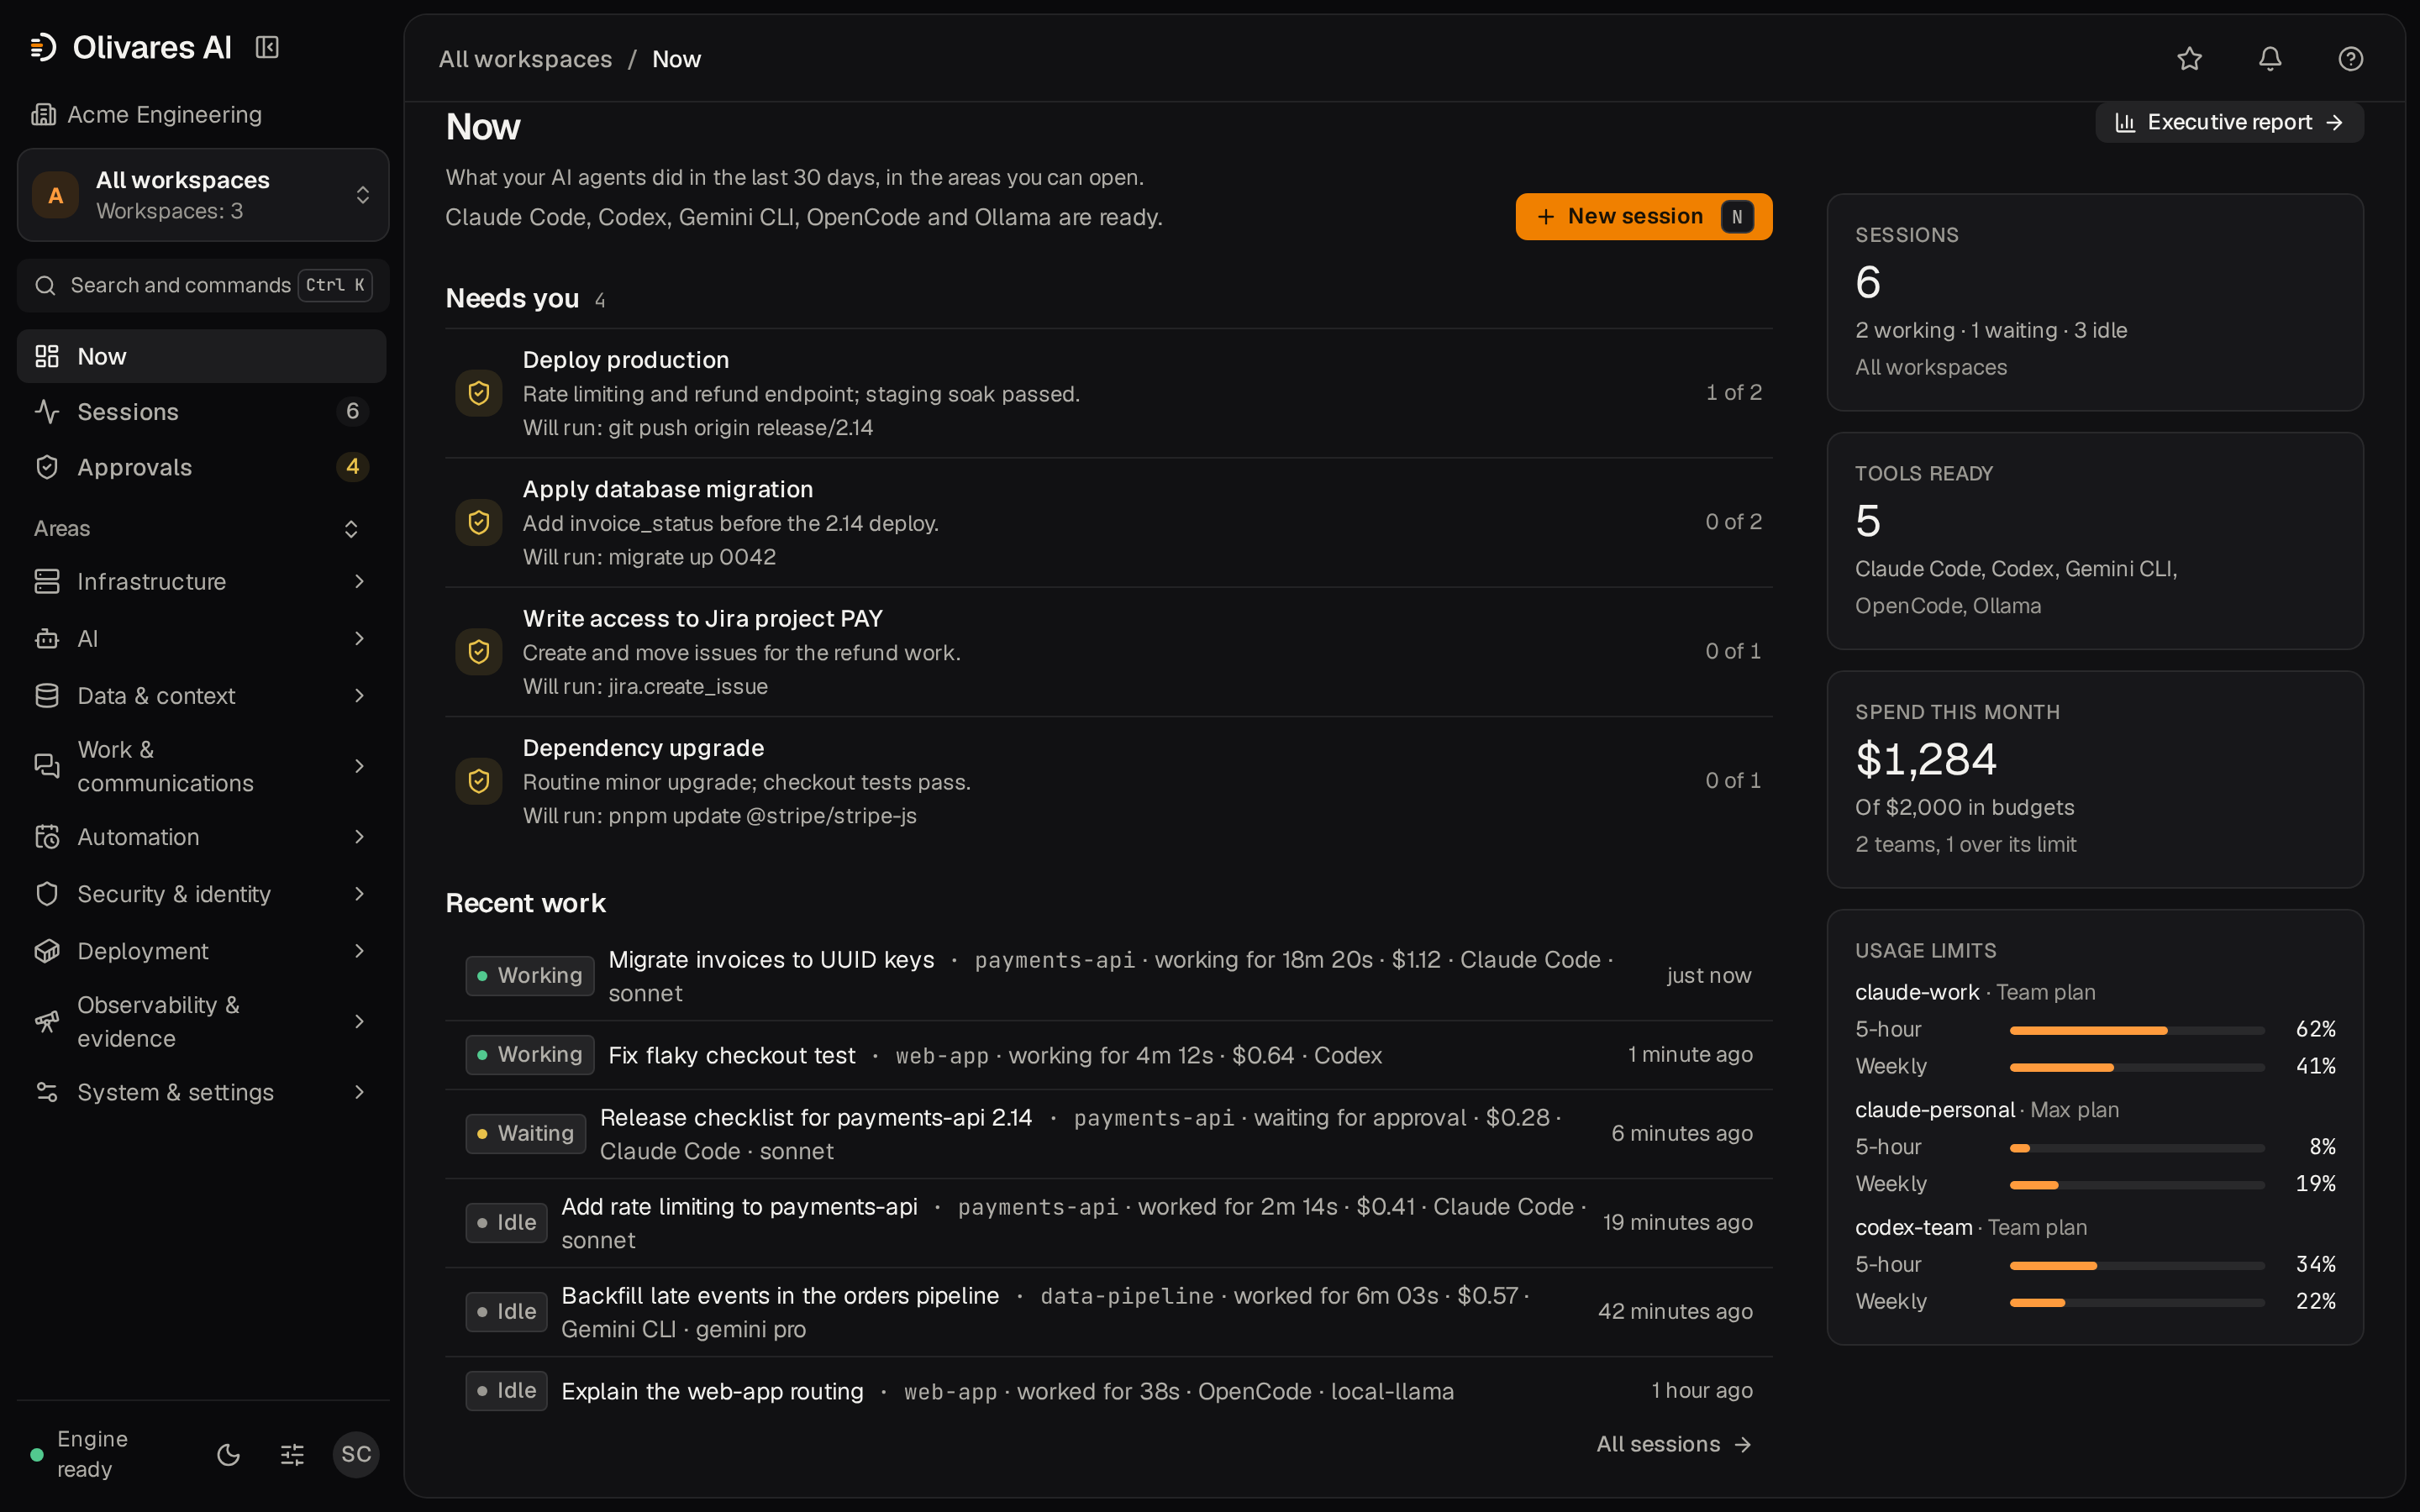
Claude Code, Codex i Grok na własnym serwerze, sterowane z przeglądarki
Uruchamiaj, śledź, zatwierdzaj i zatrzymuj sesje Claude Code, Codex i Grok na własnym serwerze, z konsoli webowej lub z CLI, na swoich dotychczasowych kontach.
Tłumaczenie maszynowe. Wersja angielska jest wiążąca; weryfikacja przez native speakera jeszcze nie nastąpiła.
Notatki techniczne o uruchamianiu, zarządzaniu i audytowaniu narzędzi AI na infrastrukturze, którą utrzymujesz.
Uruchamiaj, śledź, zatwierdzaj i zatrzymuj sesje Claude Code, Codex i Grok na własnym serwerze, z konsoli webowej lub z CLI, na swoich dotychczasowych kontach.
W jaki sposób księga łańcuchowa z haszami z podpisami Ed25519 dla każdego zdarzenia i eksportem OSCAL generuje dowody audytu.
Statyczne klucze API nigdy nie wygasają, współdzielą tożsamość i cicho zastępują federację.
Specyfikacja MCP nakazuje przepływ OAuth 2.1 dla chronionych serwerów.
Jak PEP klasyfikuje każde zdarzenie hook Claude Code jako gating, context lub observe.
Dryf między tym, co agent AI jest dozwolony robić, a tym, co jest obserwowane, staje się ustrukturyzowanym, sklasyfikowanym odkryciem z poziomami pewności.
Brama aplikacji Anthropic obsługuje uwierzytelnianie OIDC dla Claude. Twoja infrastruktura obejmuje więcej niż Claude.
Mapa dostępu zestawia dozwolone i obserwowane działania agenta AI, ujawniając luki i naruszenia zasady najmniejszych uprawnień.
Jak zbudować ścieżkę audytu klasy audytorskiej dla Claude Code i serwerów MCP bez opuszczania własnego perymetru: tożsamość per agent.
Agenci AI gromadzą dostęp szybciej, niż ktokolwiek go przegląda.
Dlaczego samodzielne hostowanie platformy AI to najmocniejsza postawa w zakresie rezydencji danych według RODO.
Dwa sposoby na zobaczenie swoich agentów AI: wbudowany serwer proxy o dużym zasięgu rażenia albo pasywne wykrywanie na podstawie logów.