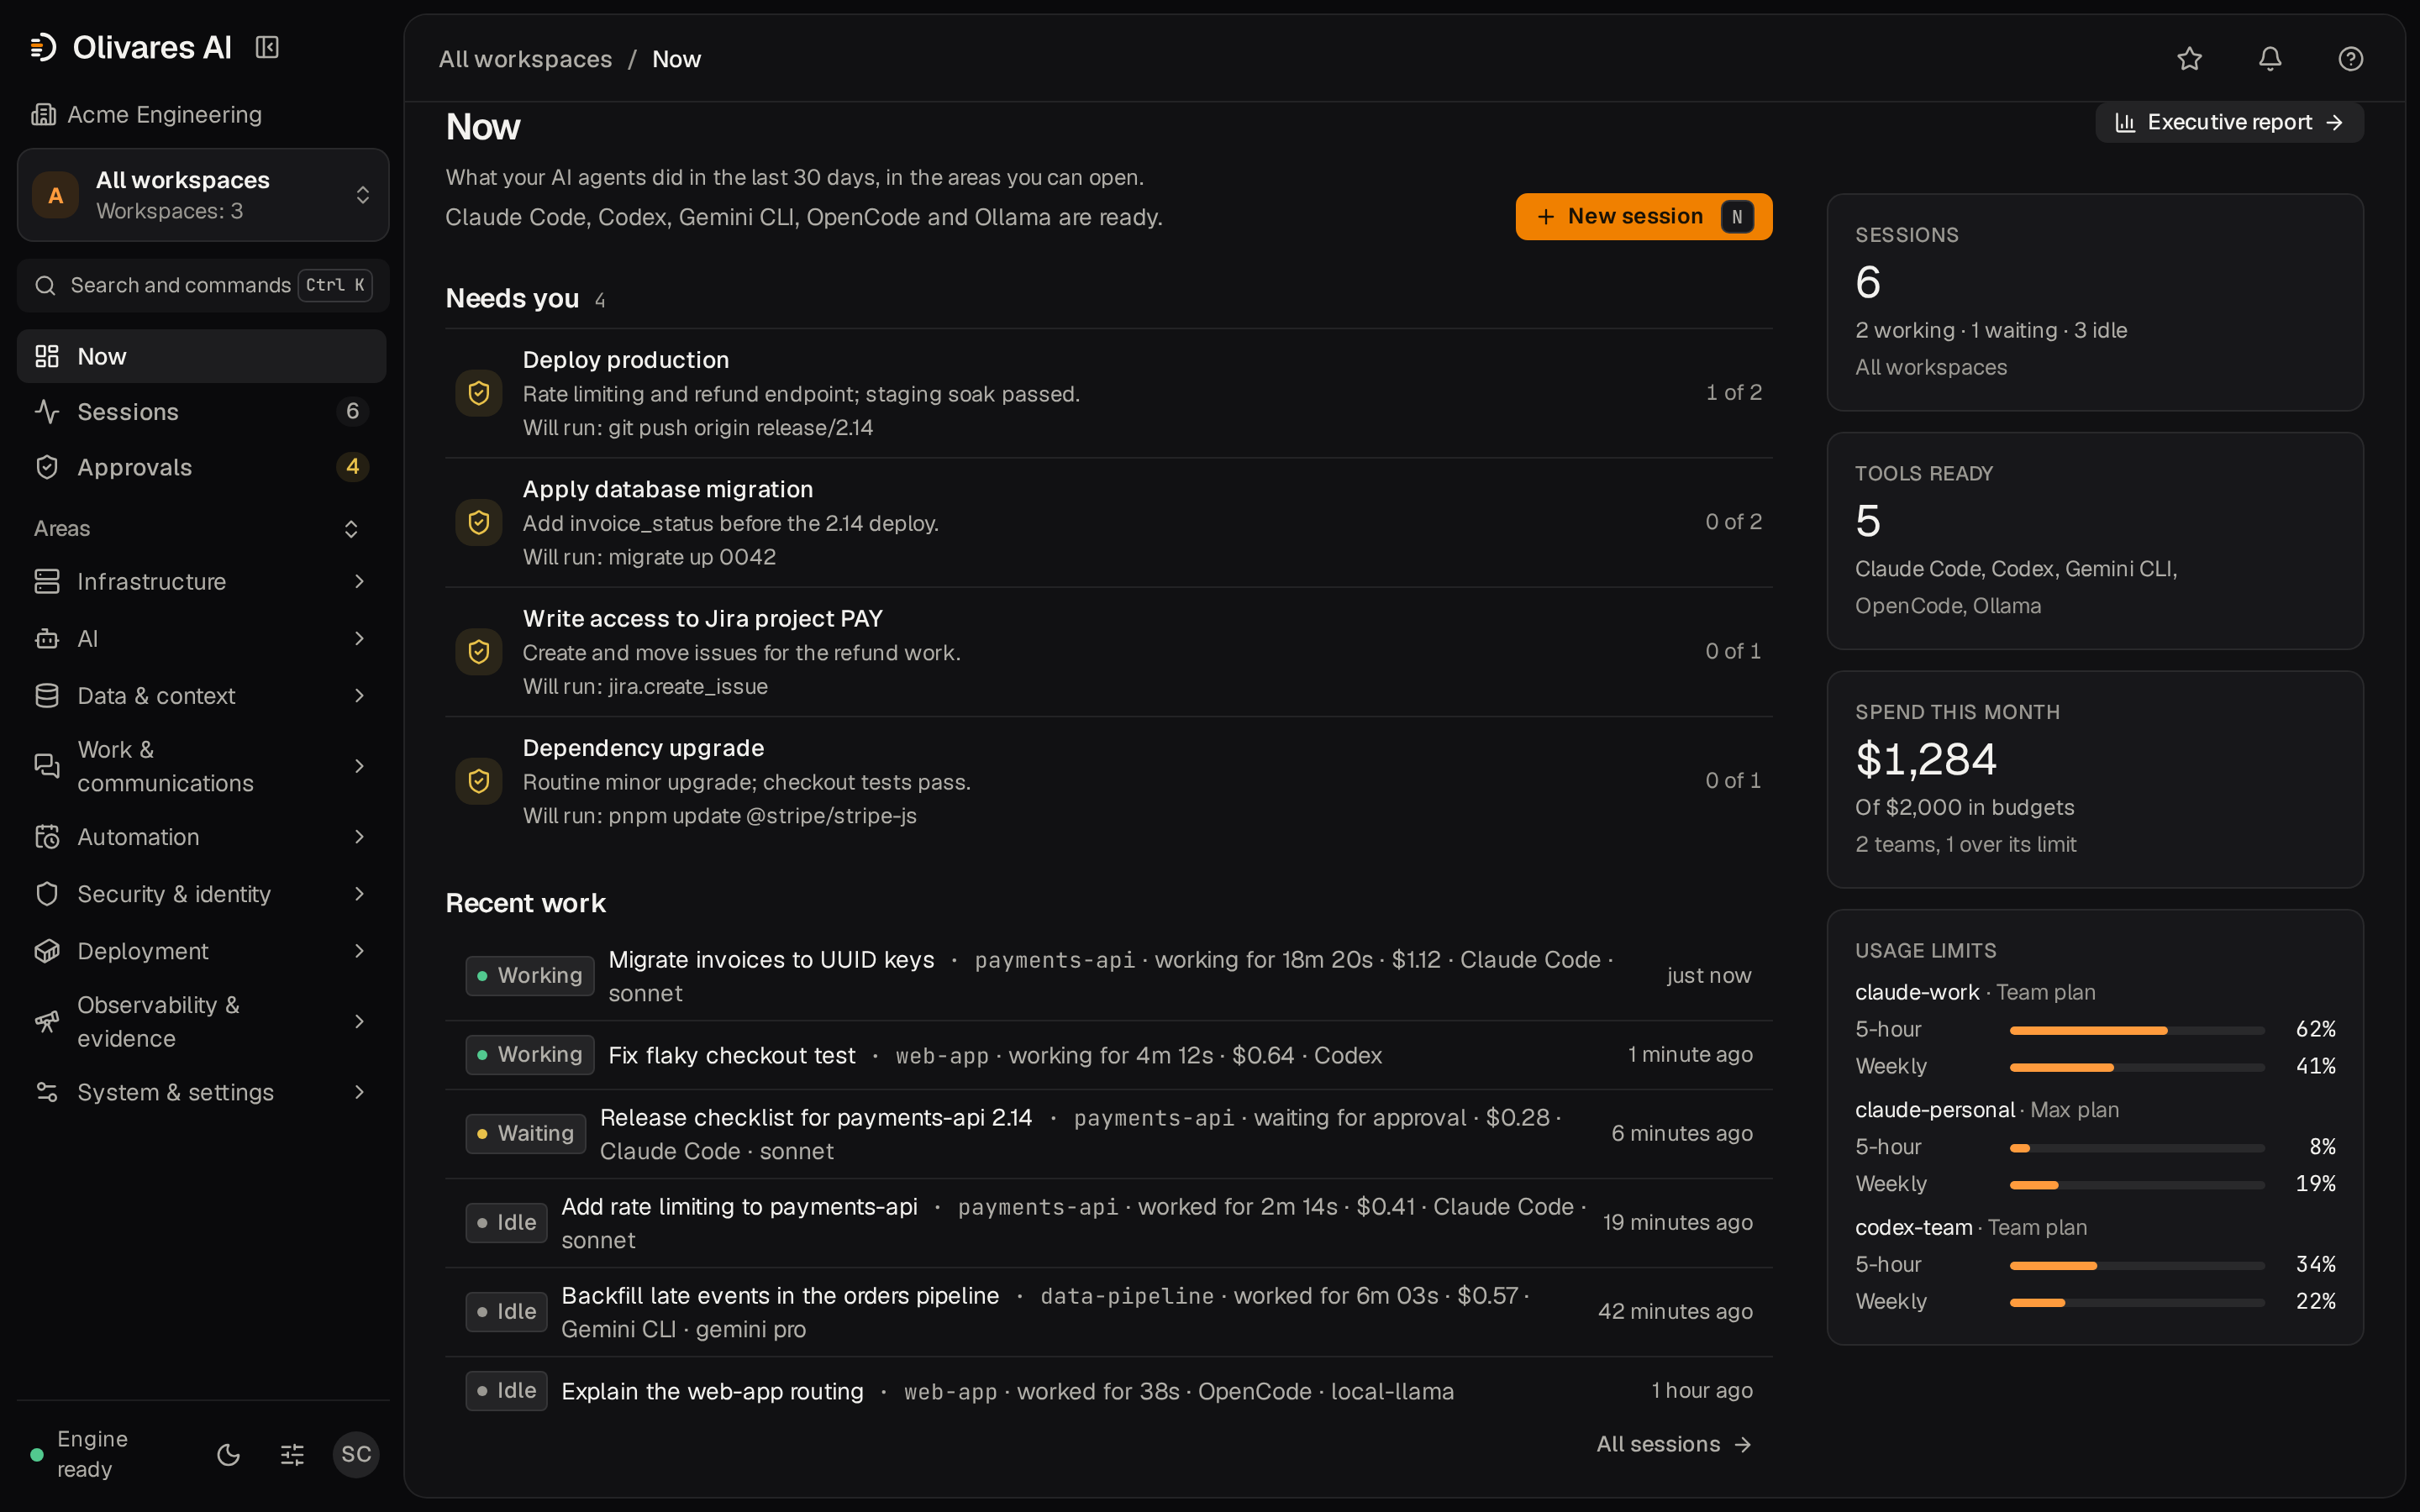
Ejecuta Claude Code, Codex y Grok en tu propio servidor, desde el navegador
Inicia, sigue, aprueba y detén sesiones de Claude Code, Codex y Grok en un servidor propio, desde una consola web o la CLI, con tus cuentas actuales.
Notas técnicas sobre cómo ejecutar, gobernar y auditar herramientas de IA en la infraestructura que gestionas.
Inicia, sigue, aprueba y detén sesiones de Claude Code, Codex y Grok en un servidor propio, desde una consola web o la CLI, con tus cuentas actuales.
Un ledger hash-encadenado con firmas Ed25519 por evento y exportación OSCAL produce evidencia que un verificador externo puede confirmar de forma independiente.
Las API keys estáticas no expiran, comparten identidad y anulan silenciosamente la federación.
La especificación MCP exige un flujo OAuth 2.1 para servidores protegidos.
Cómo un PEP clasifica cada hook event de Claude Code en gating, context u observe, cablea el esquema wire correcto y deniega los eventos desconocidos.
La deriva entre lo que un agente de IA tiene permitido hacer y lo que se observa que hace se convierte en un hallazgo estructurado.
El apps gateway de Anthropic gestiona autenticación OIDC para Claude. Tu estate es más que Claude.
Mapea qué puede alcanzar cada agente de IA, qué acciones tiene permitidas y dónde aparece la brecha de mínimo privilegio.
Cómo auditar Claude Code y MCP sin salir del perímetro: identidad por agente, ledger hash-encadenado y señales MCP tratadas como no fiables.
Detecta la deriva de mínimo privilegio en agentes de IA comparando acceso permitido y observado, con política aplicada al acceder.
Por qué self-hostear una plataforma de IA es la postura de residencia del dato más fuerte bajo RGPD: la herramienta de gobierno nunca recibe tus datos.
Dos formas de ver tus agentes de IA: un proxy en línea con gran radio de impacto, o descubrimiento pasivo desde logs, OpenTelemetry y un backstop eBPF.