Продукт · Identity & NHI
Дайте кожному агентові власну ідентичність — і знайте, коли її немає
Спільний службовий обліковий запис робить питання «який агент це зробив?» таким, що не має відповіді. Olivares прив’язує агента до нелюдської ідентичності, створює окрему NHI для кожного агента й виявляє агентів, що використовують спільну, — у цьому й полягає різниця між упевненою та лише приблизною атрибуцією доступу. Ідентичність, яку система не може розпізнати, ніколи мовчки не вважається справжньою. Інвентар ідентичностей і прив’язки агентів входять до Community; конектори каталогів і ростерів, федерація ідентичностей агентів і PIV/CAC входять до Business (Identity & Scale). Реєстрація агентів входить до Business (Identity & Scale).
У продукті
Ідентифікація та доступ
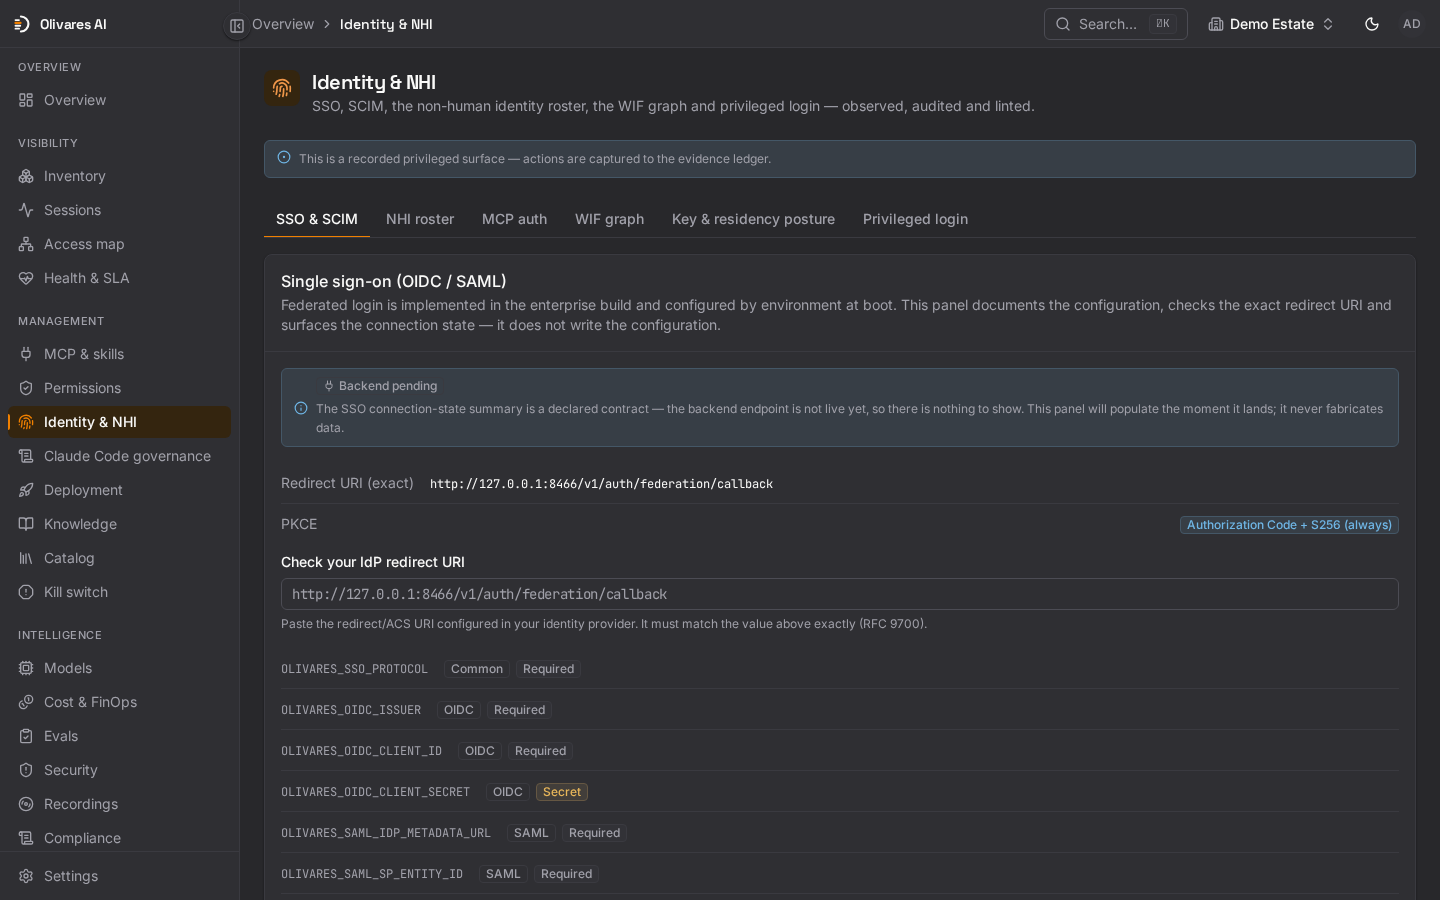
Прикладові дані. Джерела користувачів, через які виконується вхід, кожен користувач із групами, роллю й способом входу, і групи, зіставлені з ролями. Кілька джерел користувачів і зіставлення груп із ролями входять до Business (Identity & Scale).
Чим ви керуєте
Від спільного облікового запису до ідентичності для кожного агента
Ідентичність — це вісь, за якою карта доступу атрибутує доступ. Окрема NHI для кожного агента перетворює «приблизно» на «упевнено»; усе наведене нижче чесно показує, наскільки далеко воно може зайти.
Прив’яжіть або створіть NHI
Прив’яжіть агента до наявної нелюдської ідентичності або створіть окрему NHI для кожного агента. Саме окрема NHI дає змогу карті доступу атрибутувати доступ упевнено до одного агента, а не приблизно до пулу.
Виявлення спільної ідентичності
Коли кілька агентів використовують один обліковий запис, атрибуція до конкретного агента справді неоднозначна. Olivares виявляє це й прямо про це повідомляє — він не йде на компроміс і не вдає, ніби знає, який агент діяв.
Граф WIF лише для читання
Перегляньте вимоги до підключення WIF та обмеження запитів у реальному часі.
Чесне невідоме
Ідентичність, яку Olivares не може розпізнати, зображується як невідома й позначається — її ніколи мовчки не підвищують до названої NHI. Відсутність сигналу про ідентичність означає відсутність атрибуції, і про це сказано прямо.
Як це працює
Записи ідентичностей і задекларовані зв’язки
Створення NHI додає в Olivares запис ідентичності для кожного агента. Створення цього запису саме по собі не видає облікові дані SPIFFE й не встановлює федерацію. Діаграма показує задекларовані зв’язки; нерозпізнана ідентичність залишається невідомою.

Що реальне
Записи ідентичності, налаштовувана додаткова перевірка й видимість федерації
Граф WIF лише для читання починається з налаштованих правил федерації. За наявності налаштованого з’єднання Anthropic WIF і токена OAuth org:admin Olivares порівнює ці правила з поточною конфігурацією федерації та показує походження й розбіжності. Без токена відображаються лише декларації; невдалий живий запит позначається як недоступний. Це не доводить федерацію з кожним постачальником ідентичності. Федерація ідентичностей агентів входить до Business (Identity & Scale).
- Поставлено як зчитування без запису: конектори реєстрів читають реєстри ідентичностей агентів гіперскейлерів — Microsoft Entra Agent ID, AWS Bedrock AgentCore і реєстр агентів Google. Жива перевірена федерація на каналі з цими реєстрами залишається в дорожній карті, і ми не заявляємо про неї, доки її не буде випущено.
- Community включає одного активного постачальника ідентифікації OIDC або SAML. Business: Identity & Scale додає вхідний сервер SCIM 2.0 для користувачів і груп, кількох постачальників ідентифікації та примусову політику SSO.
Business: каталоги й кілька провайдерів ідентифікації
Community виконує вхід через одного провайдера OIDC або SAML. Business додає вхідний сервер SCIM 2.0, до п’яти активних провайдерів ідентифікації, імпорт каталогів з Okta, Entra ID, Keycloak та інших, відділи, вихідне SCIM-надання та посилену автентифікацію PIV/CAC.
Identity & NHI — запитання
Чи федерується Olivares наживо з Entra Agent ID, AWS AgentCore або Google Agent Identity сьогодні?
Два агенти використовують один службовий обліковий запис. Про якого з них Olivares каже, що він діяв?
Ні про якого, упевнено. Спільна ідентичність робить атрибуцію до конкретного агента справді неоднозначною, тому Olivares створює виявлення спільної ідентичності й атрибутує доступ лише приблизно — він не вигадуватиме впевненості щодо того, який агент діяв. Створіть окрему NHI для кожного агента, і тоді карта доступу зможе атрибутувати того агента упевнено.
Чи підтримуєте ви підвищення WebAuthn AAL3 або PIV-CAC для привілейованих входів?
Olivares підтримує WebAuthn/FIDO2 і PIV/CAC. Адміністратор обирає політику додаткової перевірки: none (за замовчуванням, без додаткової процедури), totp (код автентифікатора або підтримувана MFA постачальника ідентичності) чи passkey (нещодавня перевірка passkey або PIV). Екстрений доступ і критичні погодження дотримуються цієї політики. Автентифікація, права й ізоляція орендарів залишаються чинними. AAL3 — цільовий рівень гарантій, а не сертифікація NIST або FIPS. PIV/CAC і аварійний доступ входять до Business.
Чи входять SSO та SCIM-провіжининг до Community і Business?
Community включає одного активного постачальника ідентифікації OIDC або SAML. Business: Identity & Scale додає вхідний сервер SCIM 2.0 для користувачів і груп, кількох постачальників ідентифікації та примусову політику SSO.
Дайте своїм агентам ідентичності, які можна атрибутувати
Розгорніть Olivares на власній інфраструктурі, створіть окрему NHI для кожного агента й перетворіть «приблизно» на «упевнено» на вашій карті доступу.