Product · Identity & NHI
Geef elke agent een eigen identiteit — en weet wanneer dat niet zo is
Een gedeeld serviceaccount maakt "welke agent heeft dit gedaan?" onbeantwoordbaar. Olivares koppelt een agent aan een non-human identity, geeft een eigen NHI per agent uit en brengt de agents in beeld die er één delen — het verschil tussen toegang stevig toewijzen en slechts bij benadering. Een identiteit die het niet kan herleiden, wordt nooit stilzwijgend als een echte beschouwd. De identiteitsinventaris en agentkoppelingen horen bij Community; directory- en rosterconnectoren, federatie van agentidentiteiten en PIV/CAC horen bij Business (Identity & Scale). Agentregistratie hoort bij Business (Identity & Scale).
In het product
Identiteit en toegang
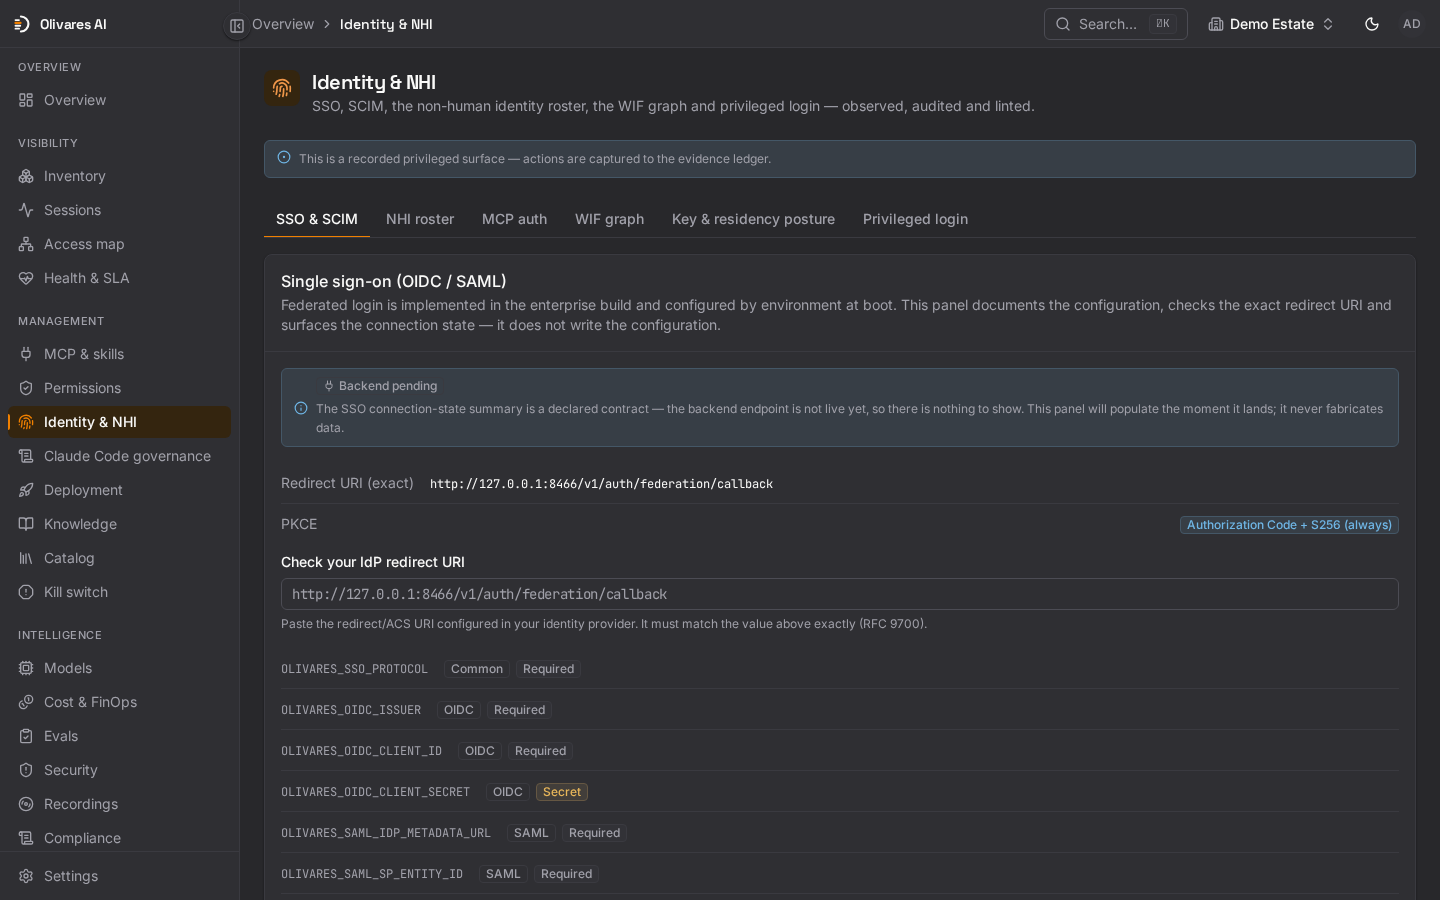
Voorbeeldgegevens. De gebruikersbronnen waarmee mensen zich aanmelden, elke gebruiker met groepen, rol en aanmeldmethode, en de groepen die aan rollen zijn gekoppeld. Meerdere gebruikersbronnen en het koppelen van groepen aan rollen horen bij Business (Identity & Scale).
Wat u bestuurt
Van een gedeeld account naar een identiteit per agent
Identiteit is de as waarlangs de toegangskaart toewijst. Een eigen NHI per agent verandert "bij benadering" in "stevig"; alles hieronder is eerlijk over hoe ver het komt.
Een NHI koppelen of uitgeven
Koppel een agent aan een bestaande non-human identity of geef een eigen NHI per agent uit. Een eigen NHI is wat de toegangskaart toegang stevig aan één agent laat toewijzen — niet bij benadering aan een pool.
Bevinding gedeelde identiteit
Wanneer meer dan één agent op hetzelfde account meelift, is toewijzing per agent oprecht dubbelzinnig. Olivares brengt dat als bevinding in beeld en zegt het ook — het splitst het verschil niet en doet niet alsof het weet welke agent handelde.
Alleen-lezen WIF-graaf
Lees de vereisten voor de WIF-verbinding en de grenzen van live opvragen.
Het eerlijke onbekende
Een identiteit die Olivares niet kan herleiden, wordt als onbekend getekend en gemarkeerd — nooit stilzwijgend gepromoveerd tot een benoemde NHI. Geen identiteitssignaal betekent geen toewijzing, helder gesteld.
Hoe het werkt
Identiteitsregistraties en opgegeven relaties
Het aanmaken van een NHI voegt in Olivares een identiteitsrecord per agent toe. Dat record geeft op zichzelf geen SPIFFE-credential uit en brengt geen federatie tot stand. Het diagram toont verklaarde relaties; een onopgeloste identiteit blijft onbekend.

Wat echt is
Identiteitsrecords, instelbare extra verificatie en inzicht in federatie
De WIF-grafiek is alleen-lezen en begint met geconfigureerde federatieregels. Met een geconfigureerde Anthropic WIF-verbinding en een org:admin OAuth-token vergelijkt Olivares die regels met de actuele federatieconfiguratie en toont herkomst en afwijkingen. Zonder dat token toont de grafiek alleen verklaringen; een mislukte live-aanvraag wordt als niet beschikbaar getoond. Dit bewijst geen federatie met elke identiteitsprovider. Federatie van agentidentiteiten hoort bij Business (Identity & Scale).
- Geleverd als alleen-lezen ingestie: rosterconnectoren lezen de agentidentiteitsregisters van de hyperscalers — Microsoft Entra Agent ID, AWS Bedrock AgentCore en het agentregister van Google. Live geverifieerde federatie op de lijn tegen die registers blijft op de roadmap, en we claimen die niet voordat ze er is.
- Community bevat één actieve OIDC- of SAML-identiteitsprovider. Business: Identity & Scale voegt de inkomende SCIM 2.0-server voor gebruikers en groepen, meerdere identiteitsproviders en afdwingbaar SSO-beleid toe.
Business: directory’s en meerdere identiteitsproviders
In Community meldt u zich aan via één OIDC- of SAML-provider. Business voegt de inkomende SCIM 2.0-server en tot vijf actieve identiteitsproviders toe, directory-import uit Okta, Entra ID, Keycloak en andere, afdelingen, uitgaande SCIM-provisioning en PIV/CAC-step-up.
Identity & NHI — vragen
Federeert Olivares vandaag live met Entra Agent ID, AWS AgentCore of Google Agent Identity?
Twee agents delen één serviceaccount. Welke zegt Olivares dat er handelde?
Geen van beide, stevig. Een gedeelde identiteit maakt toewijzing per agent oprecht dubbelzinnig, dus Olivares meldt een bevinding gedeelde identiteit en wijst toegang slechts bij benadering toe — het verzint geen zekerheid over welke agent handelde. Geef een eigen NHI per agent uit en de toegangskaart kan die agent vervolgens stevig toewijzen.
Ondersteunt u WebAuthn AAL3 of PIV-CAC-step-up voor geprivilegieerde aanmeldingen?
Olivares ondersteunt WebAuthn/FIDO2 en PIV/CAC. De beheerder kiest het beleid voor extra verificatie: none (standaard, geen extra ceremonie), totp (authenticatorcode of ondersteunde MFA van de identiteitsprovider) of passkey (recente passkey- of PIV-verificatie). Noodtoegang en kritieke goedkeuringen volgen dat beleid. Authenticatie, rechten en tenantisolatie blijven gelden. AAL3 is een zekerheidsdoel, geen NIST- of FIPS-certificering. PIV/CAC en break-glass horen bij Business.
Bevatten Community en Business SSO en SCIM-provisioning?
Community bevat één actieve OIDC- of SAML-identiteitsprovider. Business: Identity & Scale voegt de inkomende SCIM 2.0-server voor gebruikers en groepen, meerdere identiteitsproviders en afdwingbaar SSO-beleid toe.
Geef uw agents identiteiten die u kunt toewijzen
Zet Olivares uit op uw eigen infrastructuur, geef een eigen NHI per agent uit en verander "bij benadering" in "stevig" op uw toegangskaart.