Producto · Identidad y NHI
Dale a cada agente su propia identidad — y entérate cuando no la tiene
Una cuenta de servicio compartida hace que «¿qué agente hizo esto?» no tenga respuesta. Olivares vincula un agente a una identidad no humana, acuña una NHI dedicada por agente y muestra los agentes que comparten una — la diferencia entre atribuir el acceso con firmeza o solo de forma aproximada. Una identidad que no puede resolver nunca se trata en silencio como si fuera real. El inventario de identidades y los vínculos de agentes son Community; los conectores de directorios y rosters, la federación de identidades de agentes y PIV/CAC son Business (Identity & Scale). El registro de agentes es Business (Identity & Scale).
En el producto
Identidad y acceso
Datos de ejemplo. Las fuentes de usuarios desde las que se inicia sesión, cada usuario con sus grupos, rol y método de inicio de sesión, y los grupos asignados a roles. Varias fuentes de usuarios y la asignación de grupos a roles son Business (Identity & Scale).
Qué gobiernas
De una cuenta compartida a una identidad por agente
La identidad es el eje sobre el que el mapa de acceso atribuye. Una NHI dedicada por agente convierte el «aproximado» en «firme»; todo lo de abajo es honesto sobre hasta dónde llega.
Vincula o acuña una NHI
Vincula un agente a una identidad no humana existente, o acuña una NHI dedicada por agente. Una NHI dedicada es lo que permite al mapa de acceso atribuir el acceso con firmeza a un agente — no de forma aproximada a un pool.
Hallazgo de identidad compartida
Cuando más de un agente va sobre la misma cuenta, la atribución por agente es genuinamente ambigua. Olivares lo muestra como un hallazgo y lo dice — no parte la diferencia ni finge saber qué agente actuó.
Grafo WIF de solo lectura
Consulta los requisitos de conexión WIF y los límites de las consultas en vivo.
El desconocido honesto
Una identidad que Olivares no puede resolver se dibuja como desconocida y se señala — nunca se asciende en silencio a una NHI con nombre. Sin señal de identidad no hay atribución, dicho con claridad.
Cómo funciona
Registros de identidad y relaciones declaradas
Crear una NHI añade un registro de identidad por agente en Olivares. Ese registro no emite por sí mismo una credencial SPIFFE ni establece una federación. El diagrama ilustra relaciones declaradas; una identidad sin resolver sigue siendo desconocida.

Qué es real
Registros de identidad, verificación adicional configurable y visibilidad de la federación
El grafo WIF de solo lectura parte de las reglas de federación configuradas. Con una conexión Anthropic WIF configurada y un token OAuth org:admin, Olivares compara esas reglas con la configuración de federación en vivo y muestra su procedencia y las diferencias. Sin ese token muestra solo declaraciones; si falla la consulta en vivo, indica que no está disponible. Esto no demuestra federación con cualquier proveedor de identidad. La federación de identidades de agentes es Business (Identity & Scale).
- Entregado como ingesta de solo lectura: conectores de roster leen los registros de identidad de agente de los hyperscalers — Microsoft Entra Agent ID, AWS Bedrock AgentCore y el registro de agentes de Google. La federación verificada en vivo en el cable contra esos registros sigue en el roadmap, y no la afirmamos antes de que exista.
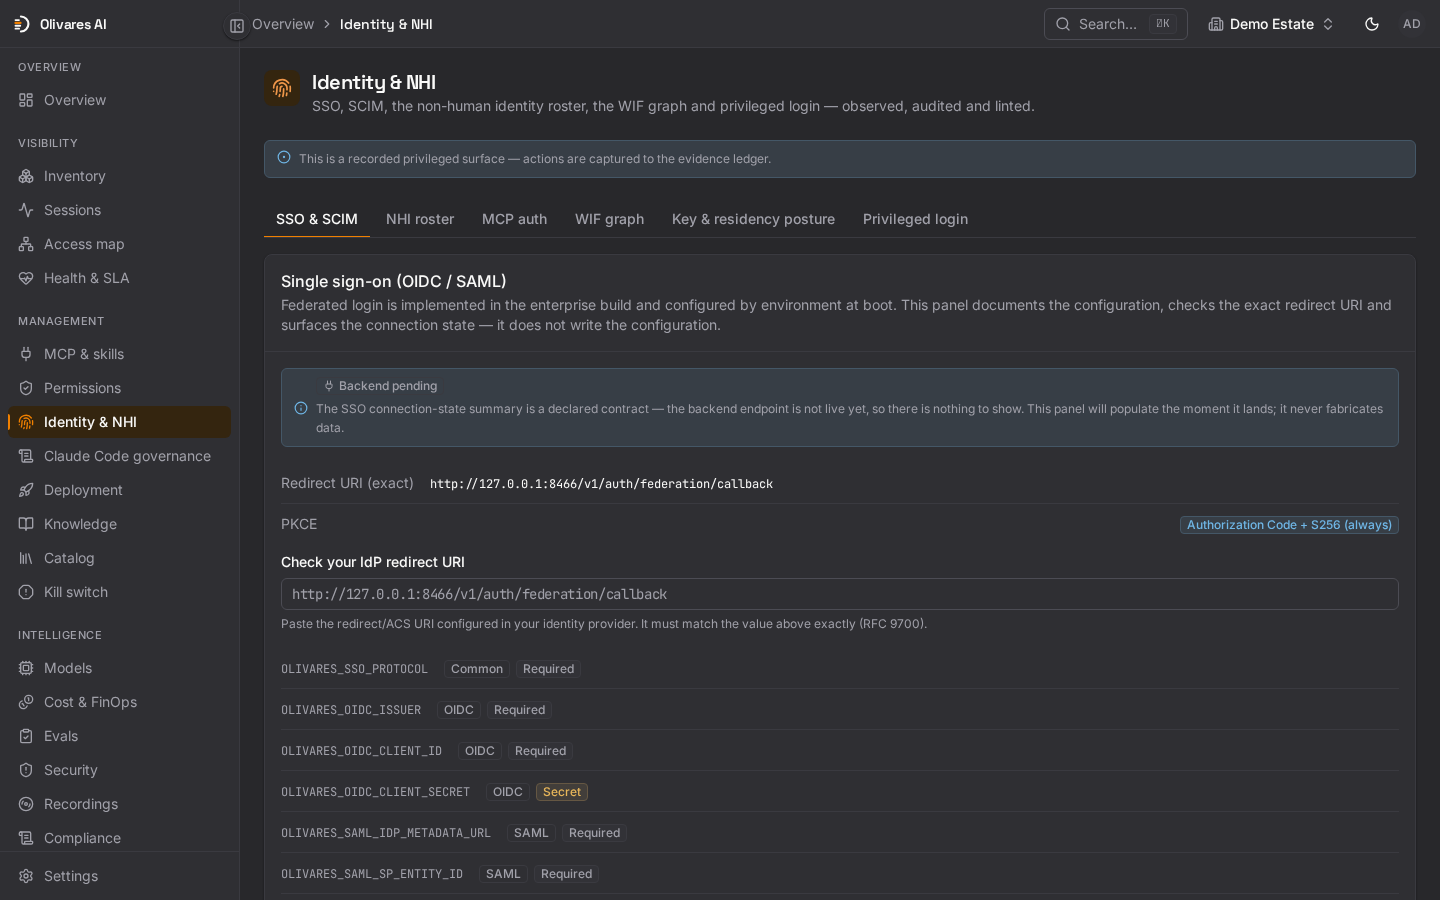
- Community incluye un proveedor de identidad OIDC o SAML activo. Business: Identity & Scale añade el servidor SCIM 2.0 entrante para usuarios y grupos, varios proveedores de identidad y la política de SSO obligatoria.
Business: directorios y varios proveedores de identidad
Community inicia sesión con un proveedor OIDC o SAML. Business añade el servidor SCIM 2.0 entrante, hasta cinco proveedores de identidad activos, importación de directorio desde Okta, Entra ID, Keycloak y otros, departamentos, aprovisionamiento SCIM saliente y step-up PIV/CAC.
Identidad y NHI — preguntas
¿Olivares federa en vivo con Entra Agent ID, AWS AgentCore o Google Agent Identity hoy?
Dos agentes comparten una cuenta de servicio. ¿Cuál dice Olivares que actuó?
Ninguno, con firmeza. Una identidad compartida hace que la atribución por agente sea genuinamente ambigua, así que Olivares levanta un hallazgo de identidad compartida y atribuye el acceso solo de forma aproximada — no fabricará certeza sobre qué agente actuó. Acuña una NHI dedicada por agente y entonces el mapa de acceso podrá atribuir ese agente con firmeza.
¿Soportáis step-up WebAuthn AAL3 o PIV-CAC para logins privilegiados?
Olivares admite WebAuthn/FIDO2 y PIV/CAC. El administrador elige la política de verificación adicional: none (predeterminada, sin ceremonia adicional), totp (código del autenticador o MFA compatible del proveedor de identidad) o passkey (verificación reciente con passkey o PIV). El acceso de emergencia y las aprobaciones críticas siguen esa política. La autenticación, los permisos y el aislamiento entre tenants siguen vigentes. AAL3 es un objetivo de garantía, no una certificación NIST o FIPS. PIV/CAC y el acceso de emergencia son Business.
¿Incluyen Community y Business SSO y aprovisionamiento SCIM?
Community incluye un proveedor de identidad OIDC o SAML activo. Business: Identity & Scale añade el servidor SCIM 2.0 entrante para usuarios y grupos, varios proveedores de identidad y la política de SSO obligatoria.
Da a tus agentes identidades que puedas atribuir
Despliega Olivares en tu propia infraestructura, acuña una NHI dedicada por agente y convierte el «aproximado» en «firme» en tu mapa de acceso.