Produto · Identidade e NHI
Dê a cada agente a sua própria identidade — e saiba quando não a tem
Uma conta de serviço partilhada torna «que agente fez isto?» uma pergunta sem resposta. A Olivares associa um agente a uma identidade não humana, emite uma NHI dedicada por agente e expõe os agentes que estão a partilhar uma — a diferença entre atribuir o acesso de forma firme e apenas de forma aproximada. Uma identidade que não consegue resolver nunca é silenciosamente tratada como uma identidade real. O inventário de identidades e as associações de agentes fazem parte de Community; os conectores de diretórios e rosters, a federação de identidades de agentes e PIV/CAC fazem parte de Business (Identity & Scale). O registo de agentes faz parte de Business (Identity & Scale).
No produto
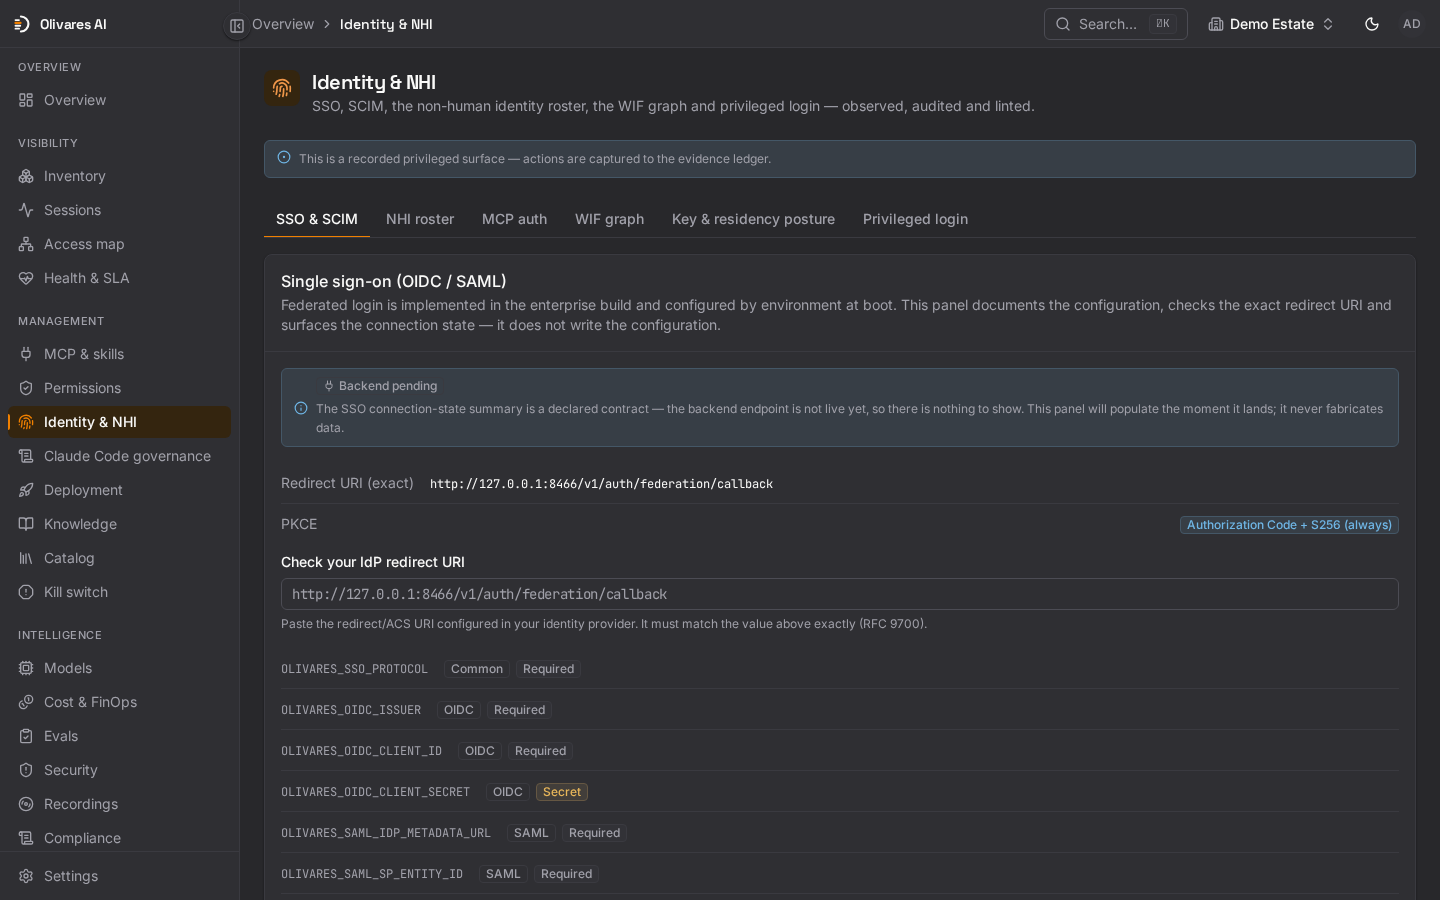
Identidade e acesso
Dados de exemplo. As fontes de utilizadores a partir das quais se inicia sessão, cada utilizador com os seus grupos, função e método de início de sessão, e os grupos associados a funções. Várias origens de utilizadores e a associação de grupos a funções fazem parte de Business (Identity & Scale).
O que governa
De uma conta partilhada a uma identidade por agente
A identidade é o eixo sobre o qual o mapa de acessos faz a atribuição. Uma NHI dedicada por agente transforma «aproximadamente» em «firmemente»; tudo o que se segue é honesto sobre até onde consegue chegar.
Associar ou emitir uma NHI
Associe um agente a uma identidade não humana existente ou emita uma NHI dedicada por agente. Uma NHI dedicada é o que permite ao mapa de acessos atribuir o acesso de forma firme a um único agente — não de forma aproximada a um conjunto.
Deteção de identidade partilhada
Quando mais do que um agente partilha a mesma conta, a atribuição por agente é genuinamente ambígua. A Olivares expõe isso como uma deteção e di-lo claramente — não divide a diferença nem simula saber qual o agente que atuou.
Grafo WIF apenas de leitura
Consulte os requisitos da conexão WIF e os limites das consultas em tempo real.
O desconhecido honesto
Uma identidade que a Olivares não consegue resolver é desenhada como desconhecida e sinalizada — nunca promovida silenciosamente a uma NHI nomeada. A ausência de sinal de identidade significa ausência de atribuição, dito claramente.
Como funciona
Registros de identidade e relações declaradas
Criar uma NHI adiciona no Olivares um registo de identidade por agente. Esse registo não emite por si só uma credencial SPIFFE nem estabelece uma federação. O diagrama ilustra relações declaradas; uma identidade não resolvida permanece desconhecida.

O que é real
Registos de identidade, verificação adicional configurável e visibilidade da federação
O grafo WIF só de leitura parte das regras de federação configuradas. Com uma ligação Anthropic WIF configurada e um token OAuth org:admin, o Olivares compara essas regras com a configuração de federação em direto e mostra a origem e as diferenças. Sem esse token mostra apenas declarações; uma consulta em direto que falhe é indicada como indisponível. Isto não prova federação com todos os fornecedores de identidade. A federação de identidades de agentes faz parte de Business (Identity & Scale).
- Entregue como ingestão só de leitura: conectores de roster leem os registos de identidade de agentes dos hyperscalers — Microsoft Entra Agent ID, AWS Bedrock AgentCore e o registo de agentes da Google. A federação verificada em tempo real na rede face a esses registos continua no roadmap, e não a reivindicamos antes de a lançarmos.
- Community inclui um fornecedor de identidade OIDC ou SAML ativo. Business: Identity & Scale acrescenta o servidor SCIM 2.0 de entrada para utilizadores e grupos, vários fornecedores de identidade e uma política de SSO obrigatória.
Business: diretórios e vários fornecedores de identidade
O Community inicia sessão com um fornecedor OIDC ou SAML. O Business acrescenta o servidor SCIM 2.0 de entrada, até cinco fornecedores de identidade ativos, importação de diretório a partir de Okta, Entra ID, Keycloak e outros, departamentos, aprovisionamento SCIM de saída e step-up PIV/CAC.
Identidade e NHI — perguntas
A Olivares federa hoje em tempo real com o Entra Agent ID, o AWS AgentCore ou o Google Agent Identity?
Dois agentes partilham uma conta de serviço. Qual deles é que a Olivares diz que atuou?
Nenhum, com firmeza. Uma identidade partilhada torna a atribuição por agente genuinamente ambígua, por isso a Olivares levanta uma deteção de identidade partilhada e atribui o acesso apenas de forma aproximada — não fabrica certezas sobre qual o agente que atuou. Emita uma NHI dedicada por agente e o mapa de acessos passa a poder atribuir esse agente de forma firme.
Suportam a elevação de nível WebAuthn AAL3 ou PIV-CAC para inícios de sessão privilegiados?
O Olivares suporta WebAuthn/FIDO2 e PIV/CAC. O administrador escolhe a política de verificação adicional: none (padrão, sem cerimónia adicional), totp (código do autenticador ou MFA compatível do fornecedor de identidade) ou passkey (verificação recente com passkey ou PIV). O acesso de emergência e as aprovações críticas seguem essa política. Autenticação, permissões e isolamento dos tenants continuam a aplicar-se. AAL3 é um objetivo de garantia, não uma certificação NIST ou FIPS. PIV/CAC e o acesso de emergência fazem parte de Business.
Community e Business incluem SSO e aprovisionamento SCIM?
Community inclui um fornecedor de identidade OIDC ou SAML ativo. Business: Identity & Scale acrescenta o servidor SCIM 2.0 de entrada para utilizadores e grupos, vários fornecedores de identidade e uma política de SSO obrigatória.
Dê aos seus agentes identidades que pode atribuir
Implemente a Olivares na sua própria infraestrutura, emita uma NHI dedicada por agente e transforme «aproximadamente» em «firmemente» no seu mapa de acessos.