Продукт · Identity и NHI
Дайте каждому агенту собственную идентичность — и узнавайте, когда её нет
Общая сервисная учётная запись делает вопрос «какой агент это сделал?» безответным. Olivares привязывает агента к нечеловеческой идентичности, выпускает отдельную NHI для каждого агента и выявляет агентов, которые делят одну, — в этом и состоит разница между уверенной и лишь приблизительной атрибуцией доступа. Идентичность, которую система не может разрешить, никогда молча не выдаётся за настоящую. Инвентарь идентичностей и привязки агентов входят в Community; коннекторы каталогов и ростеров, федерация идентичностей агентов и PIV/CAC входят в Business (Identity & Scale). Регистрация агентов входит в Business (Identity & Scale).
В продукте
Идентификация и доступ
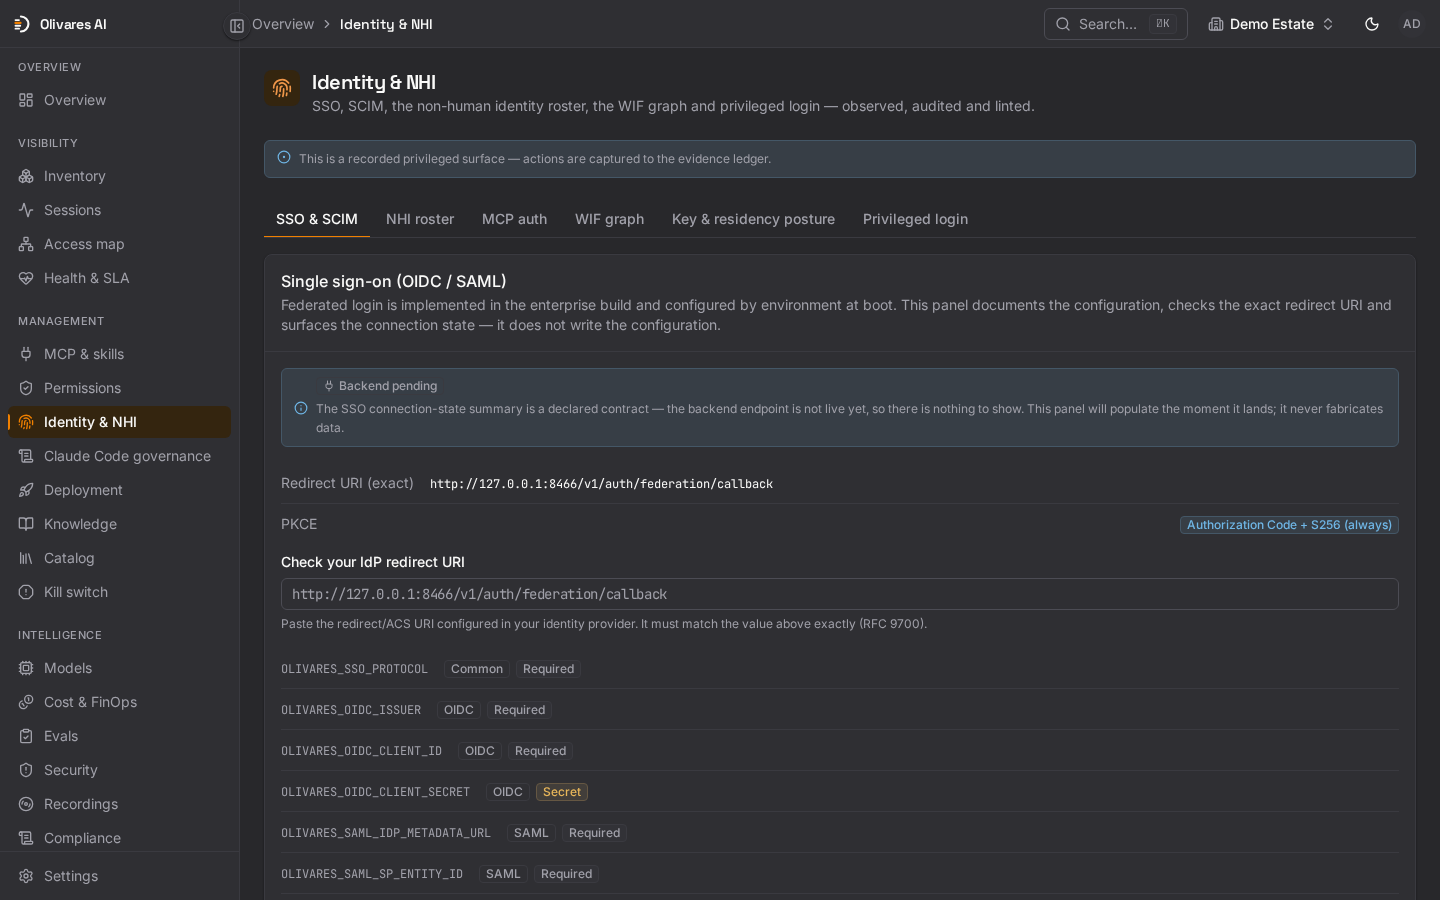
Примеры данных. Источники пользователей, через которые выполняется вход, каждый пользователь с группами, ролью и способом входа, и группы, сопоставленные ролям. Несколько источников пользователей и сопоставление групп с ролями входят в Business (Identity & Scale).
Чем вы управляете
От общей учётной записи к идентичности на каждого агента
Идентичность — это ось, по которой карта доступа атрибутирует действия. Отдельная NHI для каждого агента превращает «приблизительно» в «уверенно»; всё, что ниже, честно говорит о том, как далеко система может зайти.
Привяжите или выпустите NHI
Привяжите агента к существующей нечеловеческой идентичности или выпустите отдельную NHI для каждого агента. Отдельная NHI — это то, что позволяет карте доступа атрибутировать доступ уверенно одному агенту, а не приблизительно целому пулу.
Выявление общей идентичности
Когда одну учётную запись использует несколько агентов, атрибуция по каждому агенту действительно становится неоднозначной. Olivares выводит это как отдельную находку и прямо об этом сообщает — система не усредняет и не делает вид, будто знает, какой агент действовал.
Граф WIF только для чтения
См. требования к подключению WIF и ограничения запросов в реальном времени.
Честное «неизвестно»
Идентичность, которую Olivares не может разрешить, изображается как неизвестная и помечается — её никогда молча не повышают до именованной NHI. Нет сигнала об идентичности — нет атрибуции, сказано прямо.
Как это работает
Записи идентичностей и объявленные связи
Создание NHI добавляет в Olivares запись идентичности для каждого агента. Создание этой записи само по себе не выдаёт учётные данные SPIFFE и не устанавливает федерацию. Диаграмма показывает объявленные связи; неразрешённая идентичность остаётся неизвестной.

Что реально
Записи идентичности, настраиваемая дополнительная проверка и видимость федерации
Граф WIF только для чтения строится по настроенным правилам федерации. При настроенном подключении Anthropic WIF и токене OAuth org:admin Olivares сравнивает эти правила с текущей конфигурацией федерации и показывает происхождение и расхождения. Без токена отображаются только объявления; сбой живого запроса отмечается как недоступность. Это не доказывает федерацию с каждым провайдером идентификации. Федерация идентичностей агентов входит в Business (Identity & Scale).
- Поставлено как чтение без записи: коннекторы ростеров читают реестры идентичностей агентов гиперскейлеров — Microsoft Entra Agent ID, AWS Bedrock AgentCore и реестр агентов Google. Живая проверенная федерация на канале с этими реестрами остаётся в планах, и мы не заявляем о ней, пока она не выйдет.
- Community включает одного активного провайдера идентификации OIDC или SAML. Business: Identity & Scale добавляет входящий сервер SCIM 2.0 для пользователей и групп, несколько провайдеров идентификации и обязательную политику SSO.
Business: каталоги и несколько провайдеров идентификации
Community выполняет вход через одного провайдера OIDC или SAML. Business добавляет входящий сервер SCIM 2.0, до пяти активных провайдеров идентификации, импорт каталогов из Okta, Entra ID, Keycloak и других, отделы, исходящую SCIM-подготовку и усиленную аутентификацию PIV/CAC.
Identity и NHI — вопросы
Выполняет ли Olivares сегодня живую федерацию с Entra Agent ID, AWS AgentCore или Google Agent Identity?
Два агента делят одну сервисную учётную запись. Какой из них, по версии Olivares, действовал?
Уверенно — ни один. Общая идентичность делает атрибуцию по каждому агенту действительно неоднозначной, поэтому Olivares регистрирует находку об общей идентичности и атрибутирует доступ лишь приблизительно — система не станет выдумывать уверенность в том, какой агент действовал. Выпустите отдельную NHI для каждого агента, и тогда карта доступа сможет уверенно атрибутировать действия этому агенту.
Поддерживаете ли вы повышение до WebAuthn AAL3 или PIV-CAC для привилегированных входов?
Olivares поддерживает WebAuthn/FIDO2 и PIV/CAC. Администратор выбирает политику дополнительной проверки: none (по умолчанию, без дополнительной процедуры), totp (код аутентификатора или поддерживаемая MFA провайдера идентификации) либо passkey (свежая проверка passkey или PIV). Экстренный доступ и критические согласования следуют этой политике. Аутентификация, права и изоляция арендаторов сохраняются. AAL3 — целевой уровень гарантий, а не сертификация NIST или FIPS. PIV/CAC и аварийный доступ входят в Business.
Входят ли SSO и SCIM-провижининг в Community и Business?
Community включает одного активного провайдера идентификации OIDC или SAML. Business: Identity & Scale добавляет входящий сервер SCIM 2.0 для пользователей и групп, несколько провайдеров идентификации и обязательную политику SSO.
Дайте своим агентам идентичности, по которым можно атрибутировать действия
Разверните Olivares в собственной инфраструктуре, выпустите отдельную NHI для каждого агента и превратите «приблизительно» в «уверенно» на вашей карте доступа.