Produkt · Tożsamość i NHI
Nadaj każdemu agentowi własną tożsamość — i wiedz, kiedy jej nie ma
Współdzielone konto usługowe sprawia, że na pytanie „który agent to zrobił?” nie da się odpowiedzieć. Olivares wiąże agenta z tożsamością nieosobową, tworzy dedykowane NHI dla pojedynczego agenta i ujawnia agentów, którzy współdzielą jedno konto — to różnica między przypisywaniem dostępu w sposób pewny a jedynie przybliżony. Tożsamość, której nie da się rozpoznać, nigdy nie jest po cichu traktowana jak rzeczywista. Inwentarz tożsamości i powiązania agentów należą do Community; konektory katalogów i rosterów, federacja tożsamości agentów oraz PIV/CAC należą do Business (Identity & Scale). Rejestracja agentów należy do Business (Identity & Scale).
W produkcie
Tożsamość i dostęp
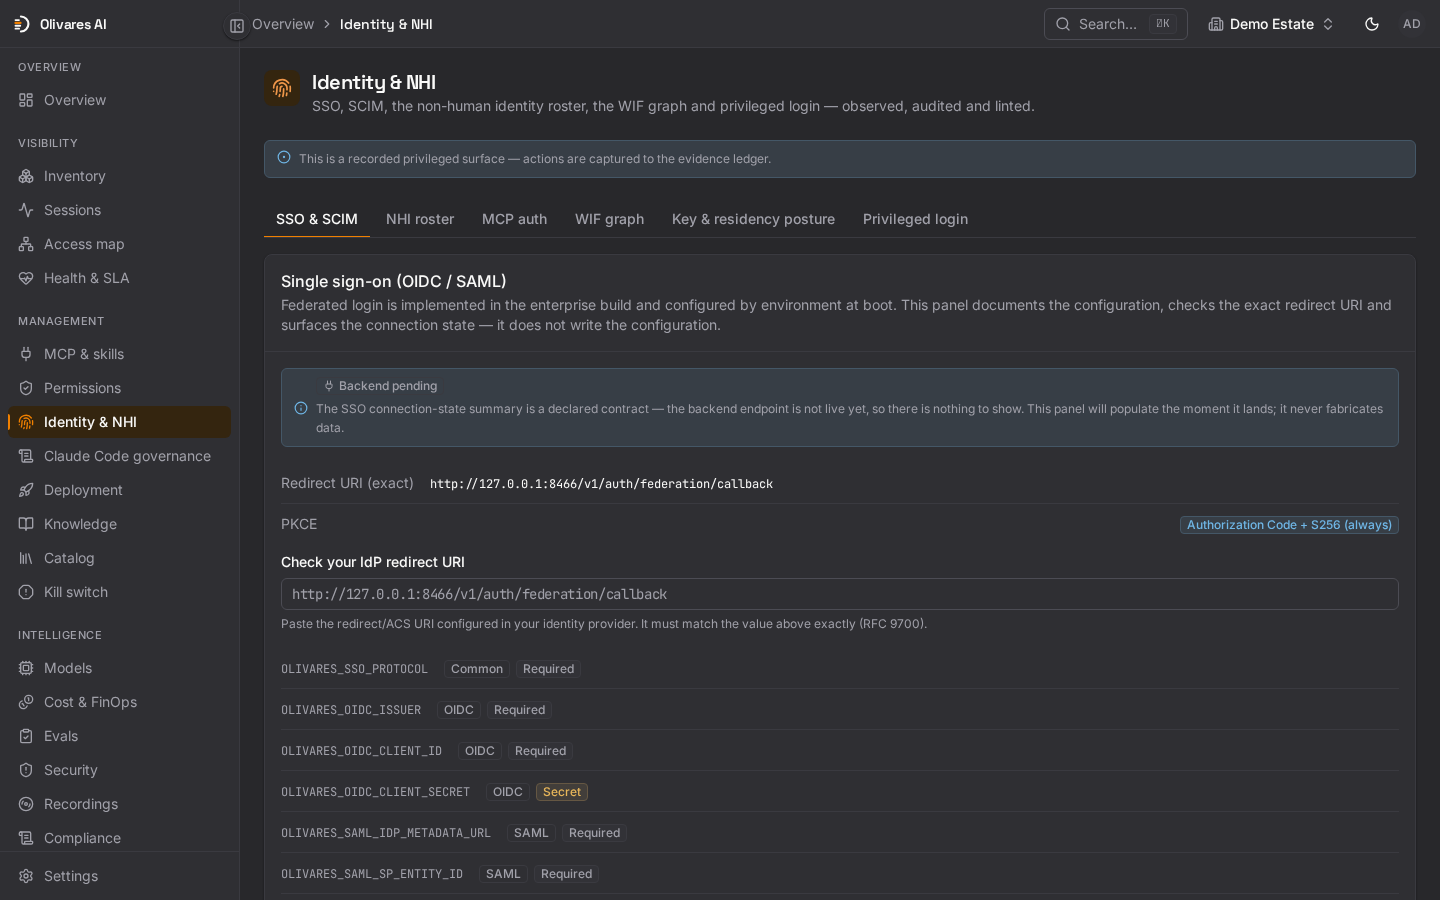
Przykładowe dane. Źródła użytkowników, przez które się logują, każdy użytkownik z grupami, rolą i metodą logowania oraz grupy przypisane do ról. Wiele źródeł użytkowników i przypisywanie grup do ról należą do Business (Identity & Scale).
Czym Państwo zarządzają
Od współdzielonego konta do tożsamości dla pojedynczego agenta
Tożsamość to oś, względem której mapa dostępu przypisuje działania. Dedykowane NHI dla każdego agenta zamienia „przybliżenie” w „pewność”; wszystko poniżej uczciwie informuje, jak daleko może to sięgnąć.
Powiąż lub utwórz NHI
Powiąż agenta z istniejącą tożsamością nieosobową lub utwórz dedykowane NHI dla pojedynczego agenta. To właśnie dedykowane NHI pozwala mapie dostępu przypisać dostęp w sposób pewny do jednego agenta — a nie przybliżony do puli.
Wykrycie współdzielonej tożsamości
Gdy więcej niż jeden agent korzysta z tego samego konta, przypisanie działań do konkretnego agenta jest faktycznie niejednoznaczne. Olivares ujawnia to jako wykrycie i mówi o tym wprost — nie idzie na kompromis i nie udaje, że wie, który agent działał.
Graf WIF tylko do odczytu
Zobacz wymagania połączenia WIF i ograniczenia zapytań na żywo.
Uczciwe „nieznane”
Tożsamość, której Olivares nie potrafi rozpoznać, jest przedstawiana jako nieznana i oznaczana — nigdy nie zostaje po cichu awansowana do nazwanego NHI. Brak sygnału tożsamości oznacza brak przypisania, co stwierdza się wprost.
Jak to działa
Rekordy tożsamości i zadeklarowane relacje
Utworzenie NHI dodaje w Olivares rekord tożsamości dla każdego agenta. Ten rekord sam w sobie nie wydaje poświadczenia SPIFFE ani nie ustanawia federacji. Diagram pokazuje zadeklarowane relacje; nierozpoznana tożsamość pozostaje nieznana.

Co jest rzeczywiste
Rekordy tożsamości, konfigurowalna dodatkowa weryfikacja i widoczność federacji
Graf WIF tylko do odczytu opiera się na skonfigurowanych regułach federacji. Przy skonfigurowanym połączeniu Anthropic WIF i tokenie OAuth org:admin Olivares porównuje te reguły z bieżącą konfiguracją federacji i pokazuje pochodzenie oraz rozbieżności. Bez tego tokenu pokazuje tylko deklaracje; nieudane zapytanie na żywo jest oznaczane jako niedostępne. Nie dowodzi to federacji z każdym dostawcą tożsamości. Federacja tożsamości agentów należy do Business (Identity & Scale).
- Dostarczone jako pobieranie tylko do odczytu: konektory rejestrów czytają rejestry tożsamości agentów głównych dostawców chmury — Microsoft Entra Agent ID, AWS Bedrock AgentCore i rejestr agentów Google. Weryfikowana na żywo federacja w warstwie sieciowej z tymi rejestrami pozostaje w planie rozwoju i nie deklarujemy jej, zanim zostanie wdrożona.
- Community obejmuje jednego aktywnego dostawcę tożsamości OIDC lub SAML. Business: Identity & Scale dodaje przychodzący serwer SCIM 2.0 dla użytkowników i grup, wielu dostawców tożsamości i wymuszaną politykę SSO.
Business: katalogi i wielu dostawców tożsamości
Community loguje przez jednego dostawcę OIDC lub SAML. Business dodaje przychodzący serwer SCIM 2.0, do pięciu aktywnych dostawców tożsamości, import katalogów z Okta, Entra ID, Keycloak i innych, działy, wychodzące udostępnianie kont przez SCIM i podwyższone uwierzytelnianie PIV/CAC.
Tożsamość i NHI — pytania
Czy Olivares federuje dziś na żywo z Entra Agent ID, AWS AgentCore lub Google Agent Identity?
Dwóch agentów współdzieli jedno konto usługowe. O którym z nich Olivares powie, że działał?
O żadnym z całą pewnością. Współdzielona tożsamość sprawia, że przypisanie działań do konkretnego agenta jest faktycznie niejednoznaczne, więc Olivares zgłasza wykrycie współdzielonej tożsamości i przypisuje dostęp jedynie w sposób przybliżony — nie będzie z całą pewnością twierdził, że działał konkretny agent. Utwórz dedykowane NHI dla pojedynczego agenta, a mapa dostępu będzie mogła przypisać działania temu agentowi w sposób pewny.
Czy obsługują Państwo podniesienie poziomu uwierzytelnienia do WebAuthn AAL3 lub PIV-CAC przy logowaniach uprzywilejowanych?
Olivares obsługuje WebAuthn/FIDO2 i PIV/CAC. Administrator wybiera politykę dodatkowej weryfikacji: none (domyślnie, bez dodatkowej procedury), totp (kod aplikacji uwierzytelniającej lub obsługiwana MFA dostawcy tożsamości) albo passkey (świeża weryfikacja passkey lub PIV). Dostęp awaryjny i krytyczne zatwierdzenia stosują tę politykę. Uwierzytelnianie, uprawnienia i izolacja tenantów nadal obowiązują. AAL3 to docelowy poziom gwarancji, nie certyfikat NIST ani FIPS. PIV/CAC i awaryjny dostęp należą do Business.
Czy Community i Business obejmują SSO i provisioning SCIM?
Community obejmuje jednego aktywnego dostawcę tożsamości OIDC lub SAML. Business: Identity & Scale dodaje przychodzący serwer SCIM 2.0 dla użytkowników i grup, wielu dostawców tożsamości i wymuszaną politykę SSO.
Nadaj swoim agentom tożsamości, które możesz przypisać
Wdróż Olivares na własnej infrastrukturze, utwórz dedykowane NHI dla każdego agenta i zamień „przybliżenie” w „pewność” na swojej mapie dostępu.